Investigadores de ciberseguridad han descubierto una operación fraudulenta a gran escala que aprovecha la función Mini Apps de Telegram para llevar a cabo estafas con criptomonedas, suplantar marcas reconocidas y distribuir malware para Android.
Un informe de CTM360 revela que la plataforma, denominada FEMITBOT (nombre derivado de una cadena encontrada en respuestas API), utiliza bots de Telegram y Mini Apps integradas para crear experiencias similares a aplicaciones nativas dentro del mensajero.
Las Mini Apps de Telegram son aplicaciones web ligeras que se ejecutan en el navegador integrado de Telegram, permitiendo servicios como pagos, acceso a cuentas y herramientas interactivas sin salir de la aplicación.
Abuso de las Mini Apps de Telegram
Según el informe de CTM360 compartido con BleepingComputer, la plataforma FEMITBOT se utiliza para múltiples tipos de estafas, incluyendo plataformas falsas de criptomonedas, servicios financieros, herramientas de IA y sitios de streaming.
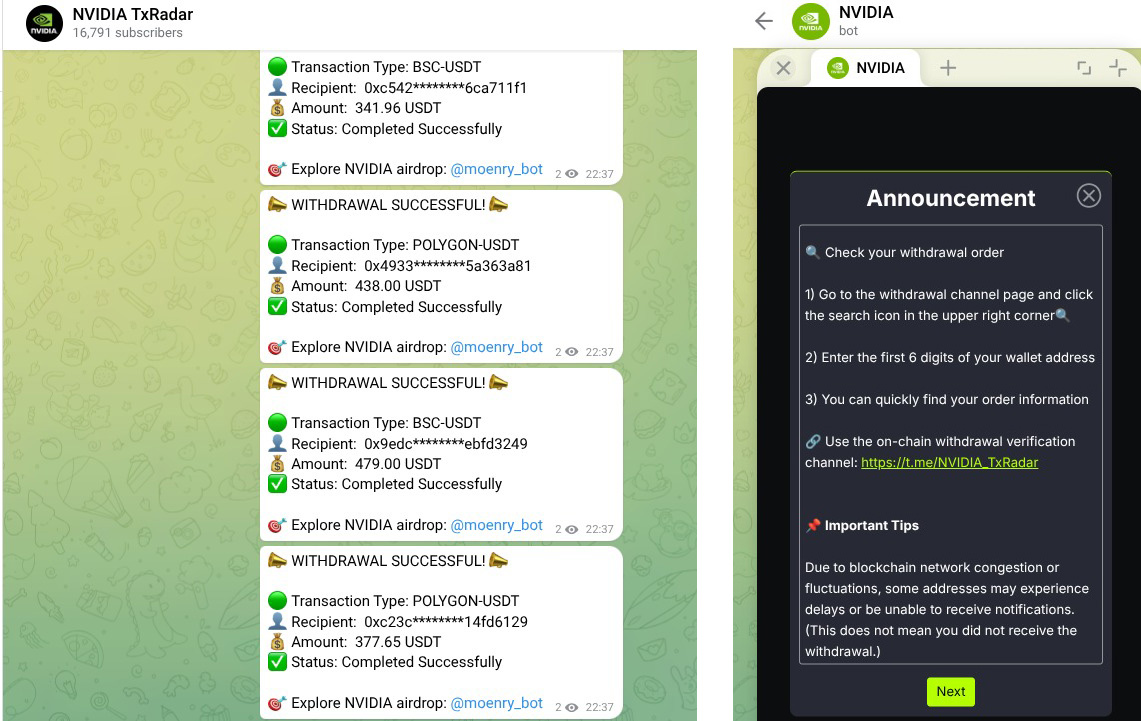
En varias campañas, los atacantes suplantaron marcas ampliamente reconocidas para aumentar la credibilidad y el engagement, utilizando la misma infraestructura backend con diferentes dominios y bots de Telegram. Entre las marcas suplantadas se encuentran Apple, Coca-Cola, Disney, eBay, IBM, Moon Pay, NVIDIA y YouKu.
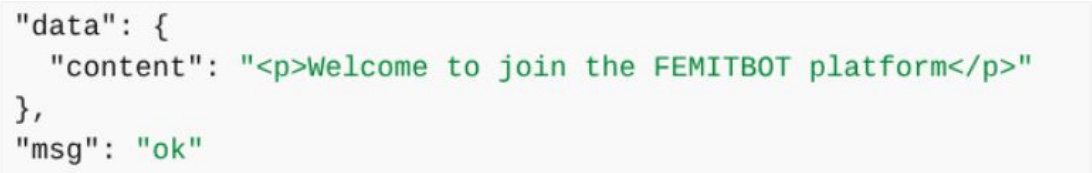
Los investigadores señalan que la actividad utiliza un backend compartido, donde múltiples dominios de phishing responden con la misma frase API: "Welcome to join the FEMITBOT platform", lo que indica que comparten la misma infraestructura.
La operación emplea bots de Telegram para mostrar sitios de phishing directamente en la plataforma. Cuando un usuario interactúa con un bot y presiona "Iniciar", el bot lanza una Mini App que muestra una página de phishing en el WebView integrado de Telegram, haciéndola parecer parte de la propia aplicación.
Una vez dentro, las víctimas ven paneles con saldos o "ganancias" falsos, a menudo acompañados de temporizadores de cuenta regresiva u ofertas por tiempo limitado para crear una sensación de urgencia. Cuando intentan retirar fondos, se les pide realizar un depósito o completar tareas de referidos, una táctica común en estafas de inversión y tarifas anticipadas.
Los investigadores indican que la infraestructura está diseñada para ser utilizada en diferentes campañas, permitiendo a los atacantes cambiar fácilmente la marca, idiomas y temas. Las campañas también utilizan scripts de seguimiento, como píxeles de Meta y TikTok, para rastrear la actividad de los usuarios, medir conversiones y probablemente optimizar el rendimiento.
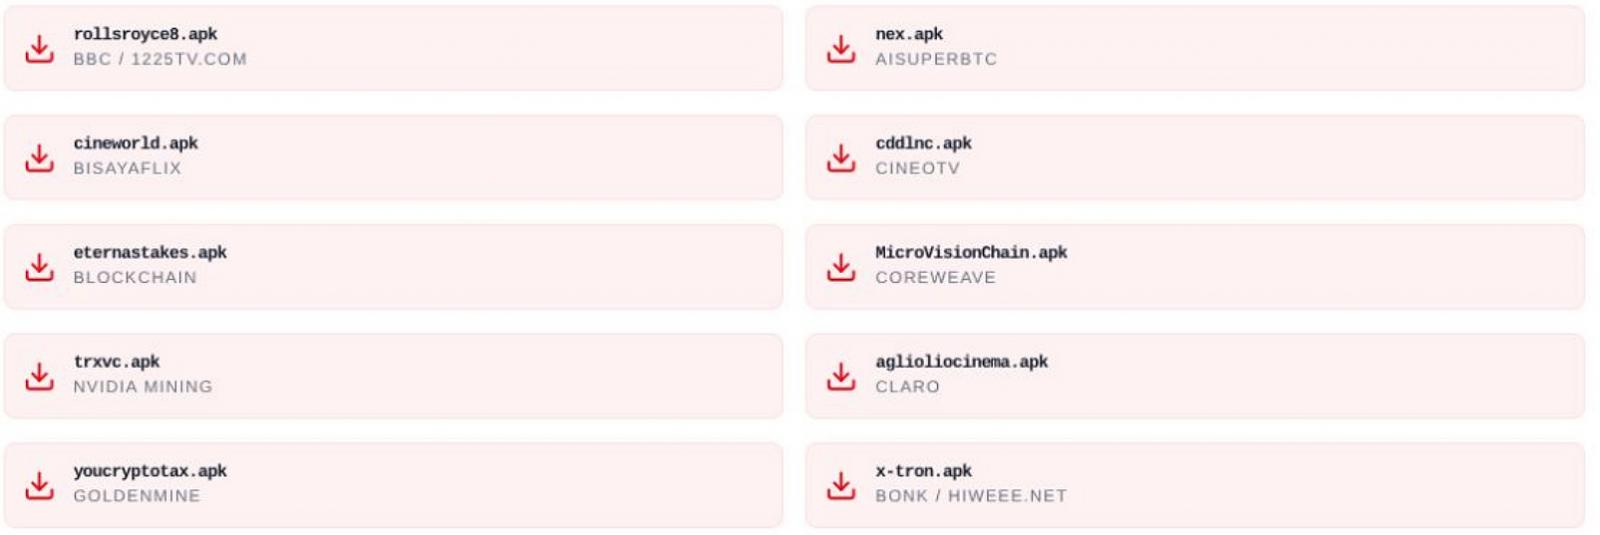
Algunas Mini Apps también intentaron distribuir malware en forma de APKs de Android que suplantaban marcas como BBC, NVIDIA, CineTV, Coreweave y Claro. Se insta a los usuarios a descargar archivos APK, abrir enlaces en el navegador integrado o instalar aplicaciones web progresivas que imitan software legítimo.
"Los nombres de los archivos APK están cuidadosamente elegidos para parecerse a aplicaciones legítimas o usar nombres aleatorios que no generan sospechas de inmediato", explica CTM360. "Los APK se alojan en el mismo dominio que la API, lo que garantiza la validez del certificado TLS y evita advertencias de contenido mixto en el navegador".
Se recomienda a los usuarios tener precaución al interactuar con bots de Telegram que promuevan inversiones en criptomonedas o soliciten lanzar Mini Apps, especialmente si se les pide depositar fondos o descargar aplicaciones. Como regla general, los usuarios de Android deben evitar la instalación de archivos APK desde fuera de Google Play Store, ya que es un método común para distribuir malware.