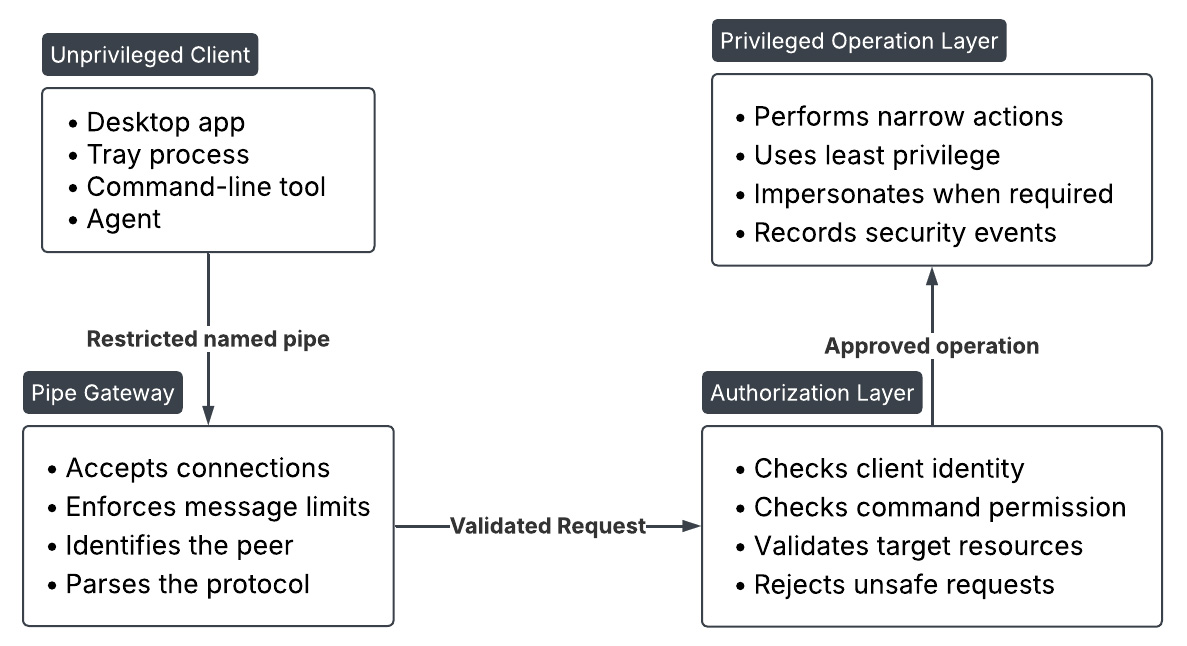
Las tuberías con nombre son una opción común para la comunicación entre aplicaciones que se ejecutan en el mismo equipo Windows. Son rápidas, compatibles directamente con el sistema operativo y funcionan bien para la comunicación entre servicios de Windows, aplicaciones de escritorio, procesos en bandeja, utilidades de línea de comandos y agentes en segundo plano.
Un diseño típico puede incluir un servicio de Windows privilegiado que actúa como servidor de tuberías con nombre, mientras que una aplicación orientada al usuario se conecta como cliente. Debido a que ambos procesos se ejecutan en el mismo equipo, los desarrolladores a menudo tratan esta comunicación como interna y, por lo tanto, confiable.
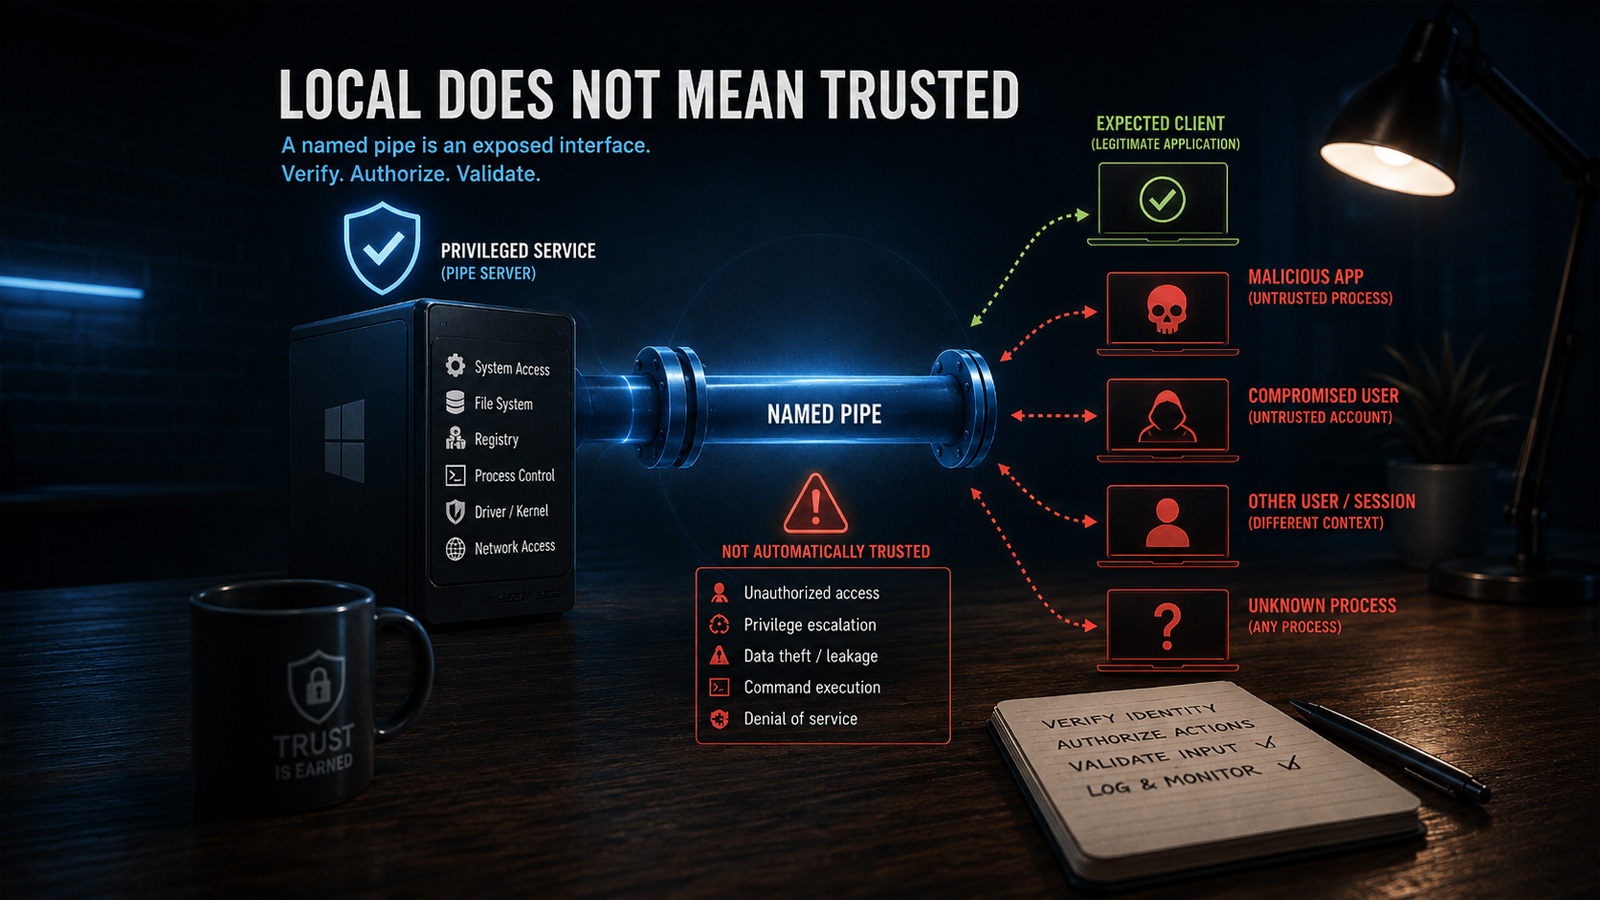
En la práctica, la tubería es accesible desde un entorno donde muchos procesos no relacionados pueden ejecutarse bajo diferentes usuarios, sesiones y contextos de seguridad. Local no significa confiable.
Identidad, control de acceso y límites de privilegios
El riesgo es mayor cuando un servicio de Windows privilegiado se comunica con una aplicación de escritorio con menos privilegios. Un servicio que se ejecuta como LocalSystem puede modificar archivos protegidos y claves de registro, lanzar procesos, cambiar la configuración del sistema, acceder a datos de otros usuarios o comunicarse con controladores de kernel. Cuando estas operaciones se exponen a través de una tubería con nombre, la tubería se convierte en una API para funcionalidades privilegiadas.
Una conexión exitosa solo demuestra que el cliente tenía permiso para abrir la tubería. No demuestra que el cliente sea la aplicación esperada, que el usuario conectado esté autorizado, que la operación solicitada esté permitida o que el comando enviado sea seguro. Por lo tanto, los permisos de la tubería deben definirse explícitamente y restringirse al conjunto más pequeño de identidades apropiado. Los permisos amplios para 'Everyone' o 'Authenticated Users' pueden permitir que procesos no relacionados alcancen la tubería.
La autenticación y la autorización deben permanecer separadas. Un usuario puede tener permitido consultar el estado del servicio, pero no detenerlo, cambiar configuraciones protegidas, lanzar procesos o acceder a archivos arbitrarios. Los comandos sensibles deben autorizarse individualmente. La suplantación de identidad puede ayudar al realizar operaciones bajo el contexto del cliente, pero debe manejarse con cuidado: el servidor debe verificar que la suplantación fue exitosa, limitar el trabajo realizado mientras se suplanta y siempre restaurar su identidad original.
Servidores, comandos y datos no confiables
El cliente debe verificar al servidor tanto como el servidor verifica al cliente. Un nombre de tubería predecible es solo un identificador, no un secreto, y no prueba qué proceso creó la tubería. Un atacante puede crear una tubería con el nombre esperado antes de que el servidor legítimo se inicie, haciendo que el cliente se conecte a un proceso controlado por el atacante. La opción de primera instancia de la tubería puede ayudar a detectar que el nombre ya ha sido reclamado, pero no reemplaza los controles de acceso adecuados ni la verificación de identidad del servidor.
Los mensajes recibidos a través de la tubería también deben tratarse como entrada no confiable. Incluso un cliente autenticado puede enviar cargas útiles malformadas o de gran tamaño, rutas de archivo o registro inválidas, combinaciones de comandos no compatibles, objetos serializados corruptos o valores diseñados para desencadenar condiciones de error. Un servicio privilegiado que convierte dicha entrada directamente en operaciones de archivo, registro, proceso o línea de comandos puede convertirse en un 'subordinado confundido': el atacante suministra la instrucción, mientras que el servicio suministra los privilegios.
Las solicitudes deben usar un marco de mensajes estricto, tamaños limitados, listas blancas de comandos, validación de esquemas, normalización de rutas, autorización específica de la operación y manejo seguro de errores.
Disponibilidad y exposición remota
La seguridad de las tuberías con nombre no se limita al escalamiento de privilegios y a comandos no autorizados. Un proceso malicioso o defectuoso puede conectarse repetidamente, mantener conexiones abiertas, enviar mensajes incompletos o enviar solicitudes que consuman excesivos recursos de CPU, memoria o kernel. El servidor debe usar límites de conexión, tiempos de espera, cancelación, tamaños de mensaje limitados, concurrencia controlada y limitación de velocidad cuando sea apropiado.
También es inseguro asumir que cada tubería con nombre es accesible solo desde el equipo local. Windows admite el acceso remoto a algunas tuberías con nombre en ciertas configuraciones. Las tuberías destinadas exclusivamente a IPC local deben bloquear explícitamente identidades de red como 'NT AUTHORITY\NETWORK', o usar un mecanismo que garantice comunicación solo local. El modelo de amenaza correcto es simple: cada conexión de tubería con nombre debe considerarse potencialmente hostil hasta que se hayan verificado la identidad del cliente o servidor, los permisos, la operación solicitada y el contenido del mensaje.
Diseño de una arquitectura segura de tuberías con nombre
Un diseño seguro de tuberías con nombre debe minimizar tanto el número de operaciones expuestas como la cantidad de código privilegiado que procesa directamente datos controlados por el cliente. La tubería debe actuar como un límite de comunicación estrecho, no como una interfaz general para el sistema operativo.
Para la mayoría de los escenarios privilegiados de servicios de Windows, un diseño defendible consiste en una tubería con nombre de solo local con un descriptor de seguridad explícito; endpoints separados para niveles de confianza materialmente diferentes; verificación tanto de la identidad de Windows como del proceso del par; un protocolo versionado, de longitud limitada y específico de la aplicación; autorización para cada comando; validación estricta de cada valor controlado por el cliente; ámbitos de suplantación cortos y cuidadosamente controlados; una pequeña capa de ejecución privilegiada; conexiones, colas y tiempo de ejecución limitados; y registro de auditoría orientado a la seguridad.
El principio central es que la tubería con nombre debe exponer la interfaz más pequeña posible entre los niveles de confianza. Una arquitectura segura no intenta hacer seguras las operaciones privilegiadas arbitrarias; evita exponerlas en primer lugar.
Lista de verificación práctica de seguridad de tuberías con nombre
Antes de exponer la funcionalidad de la aplicación a través de una tubería con nombre, asegúrese de que el diseño aborde cada una de las siguientes áreas: defina el límite de confianza; restrinja el acceso a la tubería explícitamente; rechace clientes remotos; verifique ambos extremos; no confíe en el nombre de la tubería; autorice cada comando; mantenga el protocolo estrecho; trate todos los mensajes como no confiables; aplique límites temprano; use la suplantación con cuidado; mantenga la ejecución privilegiada aislada; controle el uso de recursos; devuelva errores controlados; audite eventos relevantes para la seguridad; y cierre de forma segura (fail closed).
Una implementación segura de tuberías con nombre no debe depender de una sola protección. El diseño más sólido combina control de acceso restrictivo, verificación de endpoints, autorización a nivel de operación, validación estricta de entrada, uso limitado de recursos y funcionalidad privilegiada de alcance limitado. Para obtener más información sobre cómo ThreatLocker puede proteger contra ataques a tuberías con nombre, reserve una demostración.