Tycoon2FA secuestra cuentas de Microsoft 365 mediante phishing de código de dispositivo
El kit de phishing Tycoon2FA ahora admite ataques de phishing mediante código de dispositivo y abusa de las URLs de seguimiento de clics de Trustifi para secuestrar cuentas de Microsoft 365. A pesar de una operación internacional de aplicación de la ley que interrumpió la plataforma Tycoon2FA en marzo, la operación maliciosa se reconstruyó sobre nueva infraestructura y rápidamente volvió a los niveles de actividad habituales.
A principios de mes, Abnormal AI confirmó que Tycoon2FA se había recuperado a operaciones normales e incluso añadió nuevas capas de ofuscación para fortalecer su resistencia contra futuros intentos de interrupción. A finales de abril, se observó a Tycoon2FA en una campaña que aprovechaba los flujos de concesión de autorización de dispositivo OAuth 2.0 para comprometer cuentas de Microsoft 365, lo que indica que el operador continúa desarrollando el kit.
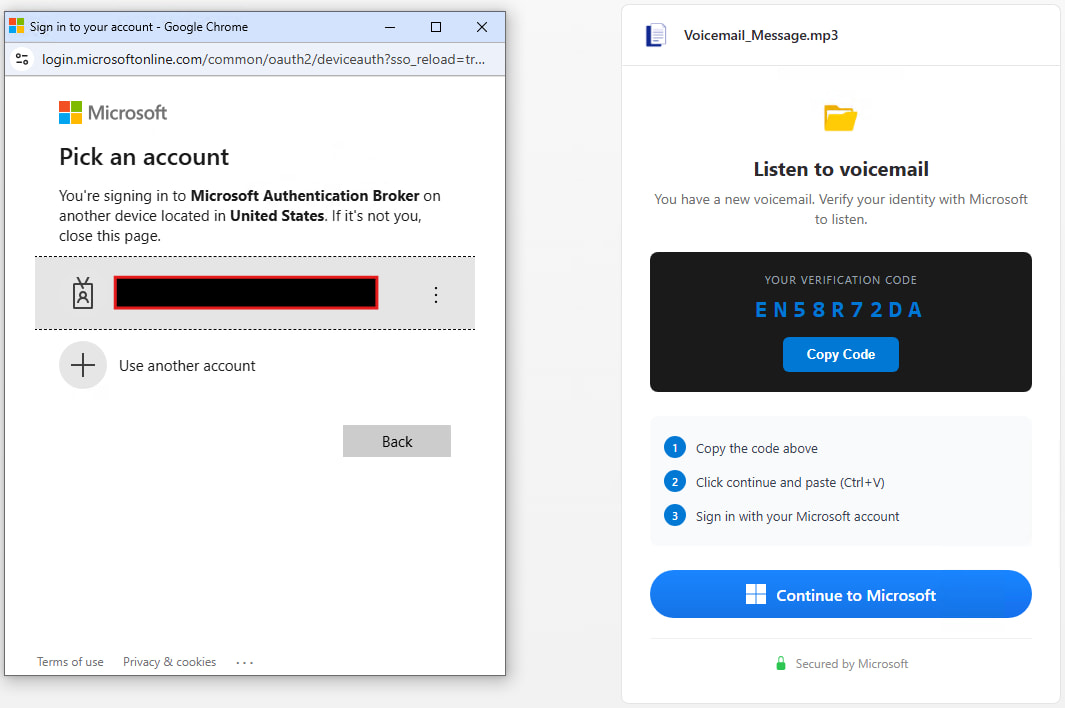
El phishing de código de dispositivo es un tipo de ataque en el que los actores de amenazas envían una solicitud de autorización de dispositivo al proveedor del servicio objetivo y reenvían el código generado a la víctima, engañándola para que lo introduzca en la página de inicio de sesión legítima del servicio. Al hacerlo, autorizan al atacante a registrar un dispositivo malicioso con la cuenta de Microsoft 365 de la víctima, dándole acceso sin restricciones a sus datos y servicios, incluidos correo electrónico, calendario y almacenamiento de archivos en la nube.
Push Security advirtió recientemente que este tipo de ataque ha aumentado 37 veces este año, apoyado por al menos diez plataformas distintas de phishing como servicio (PhaaS) y kits privados. Un informe más reciente de Proofpoint registra un aumento similar en el uso de esta táctica.
Tycoon2FA añade phishing de código de dispositivo
Según una nueva investigación de la empresa de detección y respuesta gestionada eSentire, Tycoon2FA confirma que el phishing de código de dispositivo se ha vuelto muy popular entre los ciberdelincuentes. "El ataque comienza cuando una víctima hace clic en una URL de seguimiento de clics de Trustifi en un correo electrónico señuelo y culmina cuando la víctima, sin saberlo, concede tokens OAuth a un dispositivo controlado por el atacante a través del flujo legítimo de inicio de sesión de dispositivo de Microsoft en microsoft.com/devicelogin", explica eSentire.
Trustifi es una plataforma legítima de seguridad de correo electrónico que proporciona un conjunto de herramientas integradas en varios servicios de correo, incluidos los de Microsoft y Google. Sin embargo, eSentire no sabe cómo los atacantes llegaron a utilizar Trustifi.
Según los investigadores, el ataque utiliza un correo electrónico de phishing con temática de factura que contiene una URL de seguimiento de Trustifi que redirige a través de Trustifi, Cloudflare Workers y varias capas de JavaScript ofuscado, llevando a la víctima a una página falsa de CAPTCHA de Microsoft. La página de phishing obtiene un código de dispositivo OAuth de Microsoft del backend del atacante e indica a la víctima que lo copie y pegue en 'microsoft.com/devicelogin', tras lo cual la víctima completa la autenticación multifactor (MFA) por su cuenta.
Después de este paso, Microsoft emite tokens de acceso y actualización OAuth al dispositivo controlado por el atacante. El kit de phishing Tycoon2FA incluye una amplia protección contra investigadores y escaneo automatizado, detectando Selenium, Puppeteer, Playwright, Burp Suite, bloqueando proveedores de seguridad, VPN, sandboxes, rastreadores de IA y proveedores de nube, y utilizando trampas de temporización de depuradores.
Las solicitudes de dispositivos que indiquen un entorno de análisis se redirigen automáticamente a una página legítima de Microsoft, según eSentire. Los investigadores han descubierto que la lista de bloqueo del kit contiene actualmente 230 nombres de proveedores y se actualiza constantemente.
Recomendaciones de mitigación
eSentire recomienda deshabilitar el flujo de código de dispositivo OAuth cuando no sea necesario, restringir los permisos de consentimiento OAuth, requerir aprobación del administrador para aplicaciones de terceros, habilitar la Evaluación Continua de Acceso (CAE) y aplicar políticas de acceso a dispositivos conformes. Además, los investigadores recomiendan monitorear los registros de Entra para detectar autenticación mediante código de dispositivo, uso del Agente de Autenticación de Microsoft y agentes de usuario de Node.js.
eSentire ha publicado un conjunto de indicadores de compromiso (IoC) para los últimos ataques de Tycoon2FA para ayudar a los defensores a proteger sus entornos.