Ubiquiti ha lanzado parches de seguridad para corregir tres vulnerabilidades de máxima gravedad en UniFi OS, las cuales pueden ser explotadas por atacantes remotos sin necesidad de privilegios. UniFi OS es un sistema operativo unificado que alimenta las consolas UniFi y ayuda a gestionar la infraestructura de TI, incluyendo redes, seguridad y otros servicios, así como aplicaciones UniFi como UniFi Network, UniFi Protect, UniFi Access, UniFi Talk y UniFi Connect.
La primera falla (CVE-2026-34908) permite a los atacantes realizar cambios no autorizados en sistemas objetivo mediante la explotación de una debilidad de Control de Acceso Inadecuado en UniFi OS. La segunda (CVE-2026-34909) permite acceder a archivos en el sistema subyacente abusando de una vulnerabilidad de Path Traversal, que podría ser manipulada para acceder a una cuenta subyacente. Una tercera vulnerabilidad de máxima gravedad (CVE-2026-34910) facilita que actores maliciosos lancen un ataque de inyección de comandos después de obtener acceso a la red, explotando una vulnerabilidad de Validación de Entrada Inadecuada.
Además, el jueves Ubiquiti parcheó una segunda falla crítica de inyección de comandos (CVE-2026-33000) y una divulgación de información de alta gravedad (CVE-2026-34911), ambas afectando dispositivos UniFi OS. Ubiquiti aún no ha revelado si alguna de las cinco vulnerabilidades fue explotada en la naturaleza antes de la divulgación, pero compartió que pueden ser explotadas en ataques de baja complejidad y fueron reportadas a través de su programa de recompensas por errores en HackerOne.
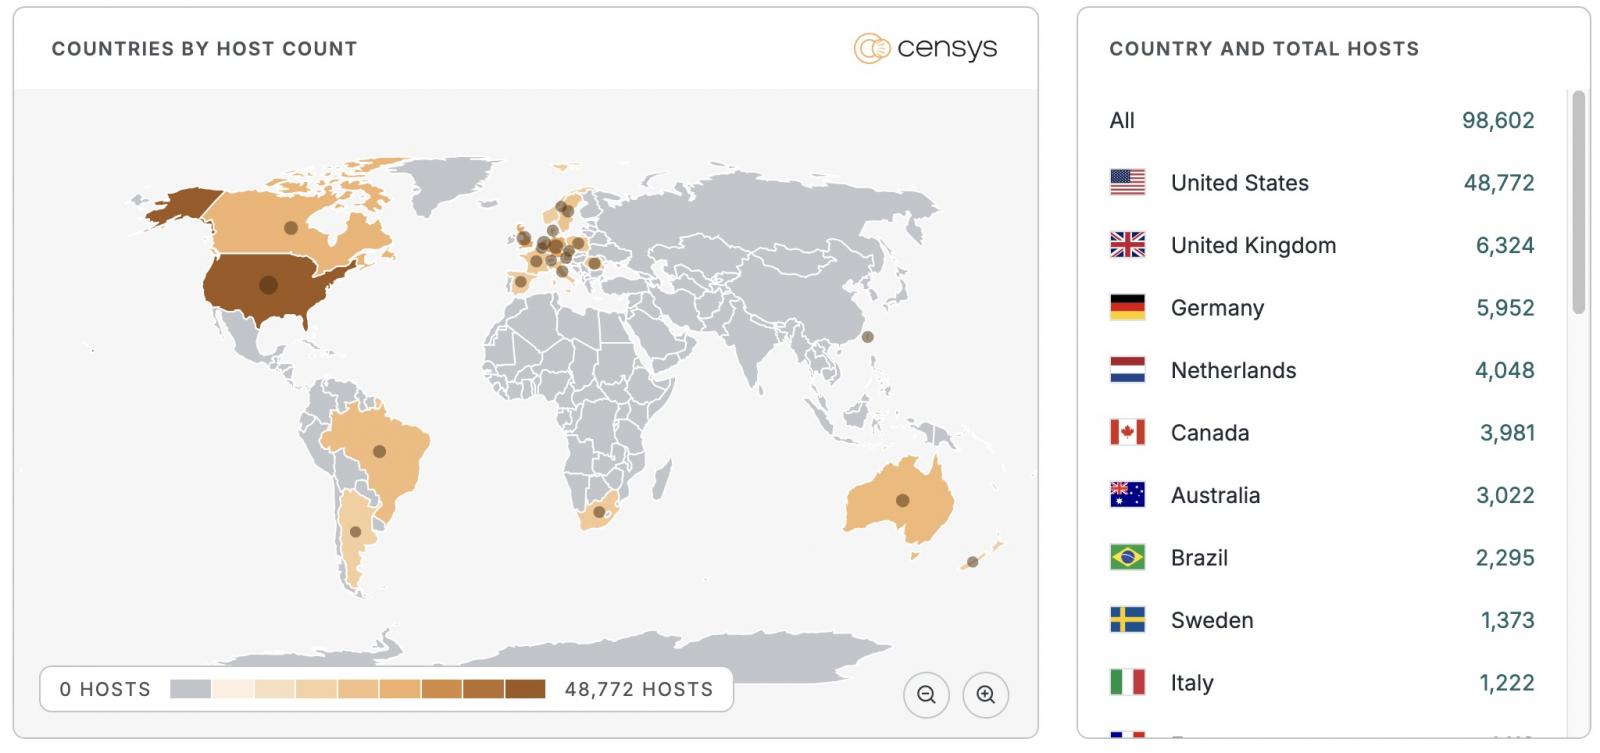
Actualmente, la empresa de inteligencia de amenazas Censys está rastreando casi 100,000 endpoints UniFi OS expuestos a Internet, la mayoría (cerca de 50,000 direcciones IP) ubicados en Estados Unidos. Sin embargo, no hay información sobre cuántos han sido asegurados contra posibles ataques dirigidos a las vulnerabilidades que Ubiquiti parcheó esta semana.
En marzo, Ubiquiti parcheó otra falla de máxima gravedad (CVE-2026-22557) en UniFi Network Application que podría permitir a atacantes tomar cuentas de usuario, así como una vulnerabilidad (CVE-2026-22558) explotable para escalar privilegios. Los productos Ubiquiti han sido blanco tanto de grupos de hackers respaldados por estados como de ciberdelincuentes en los últimos años, en campañas que los secuestraron para construir botnets que ocultaban la actividad maliciosa de los actores de amenazas.
Por ejemplo, en febrero de 2024, el FBI desmanteló Moobot, una botnet de routers Ubiquiti Edge OS hackeados utilizada por la Dirección Principal de Inteligencia del Estado Mayor General (GRU) de Rusia para proxy de tráfico malicioso en ataques de ciberespionaje dirigidos a Estados Unidos y sus aliados.
Hace cuatro años, en abril de 2022, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) también agregó una falla crítica de inyección de comandos (CVE-2010-5330) en Ubiquiti AirOS a su catálogo de vulnerabilidades explotadas activamente y ordenó a las agencias federales asegurar sus dispositivos en un plazo de tres semanas.