Ubiquiti ha lanzado parches de seguridad para tres nuevas vulnerabilidades de severidad máxima que los actores de amenazas pueden explotar de forma remota sin necesidad de privilegios. La primera de ellas, registrada como CVE-2026-77537, permite a atacantes no autenticados comprometer dispositivos sin parchear mediante una debilidad de validación de entrada en la plataforma de gestión de videovigilancia UniFi Protect Application.
Además, Ubiquiti ha corregido una falla de inyección CRLF (CVE-2026-77550) que puede ser explotada por atacantes remotos sin privilegios para evadir la autenticación en dispositivos o instancias UniFi OS. La compañía explicó que un actor malintencionado con acceso a la red podría explotar la neutralización inadecuada de secuencias CRLF en ciertos dispositivos para evitar la autenticación en dichos sistemas.
La tercera vulnerabilidad de severidad máxima corregida hoy es una falla de inyección de comandos (CVE-2026-77554) que se origina en una validación de entrada inadecuada en UniFi Talk Application, el sistema de telefonía VoIP de la compañía. Estas fallas han sido solucionadas en UniFi Protect Application 7.2.105 o posterior, UniFi Talk Application 5.3.2 o posterior, y UniFi OS Server 5.1.21 y anteriores.
Hasta el momento, Ubiquiti no ha revelado si alguna de estas vulnerabilidades ha sido explotada activamente antes del parche, pero ha señalado que pueden ser explotadas en ataques de baja complejidad que no requieren interacción del usuario. Esta actualización se suma a los 18 problemas de seguridad de severidad crítica que la compañía parcheó el jueves, los cuales afectaban a una amplia gama de productos, desde UniFi OS Server hasta UniFi Network Application, UniFi Protect AI Key y diversos routers, gateways, NAS y sistemas de vigilancia.
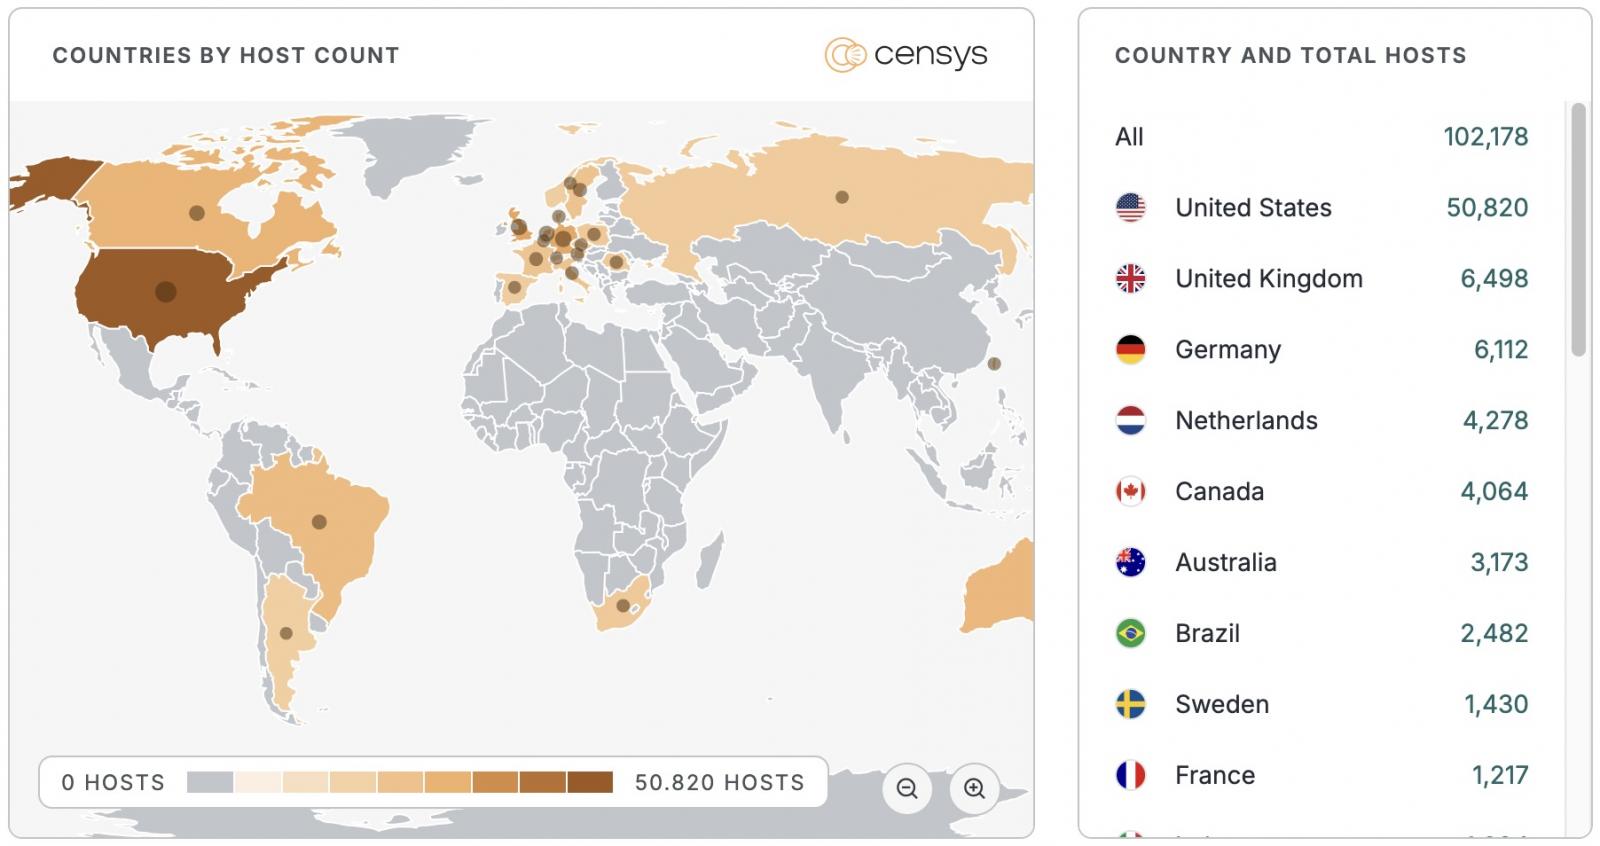
La firma de inteligencia de amenazas Censys rastrea más de 100,000 instancias UniFi OS expuestas en línea, aunque no hay detalles sobre cuántas son honeypots o ya han sido aseguradas. Los datos de Censys también podrían incluir resultados de escaneos históricos, que no reflejan con precisión el número actual de sistemas expuestos a Internet. Grupos de hackers patrocinados por estados y ciberdelincuentes han atacado frecuentemente los productos de Ubiquiti en los últimos años, utilizándolos para construir botnets masivas que ocultan actividades maliciosas.
Por ejemplo, en febrero de 2024, el FBI desmanteló Moobot, una botnet de routers Ubiquiti Edge OS utilizada por el GRU ruso para proxificar tráfico malicioso en ataques de ciberespionaje. Más recientemente, en junio, CISA ordenó a las agencias federales asegurar sus sistemas en un plazo de tres días frente a otras tres vulnerabilidades de severidad máxima en UniFi OS que habían sido parcheadas un mes antes y que ya estaban siendo explotadas activamente. Como demostró posteriormente la firma de seguridad Bishop Fox, estas fallas podían encadenarse para lograr ejecución remota de código con privilegios elevados.