La ciberpolicía de Ucrania, actuando junto con autoridades estadounidenses, identificó a un hombre de 18 años de Odesa como sospechoso de operar una red de malware infostealer dirigida a usuarios de una tienda virtual en California. Según la policía ucraniana, el ciberdelincuente utilizó malware de robo de información entre 2024 y 2025 para infectar dispositivos y sustraer sesiones de navegación y credenciales.
Detalles del ataque
Los infostealers son un tipo popular de malware que extrae datos sensibles como contraseñas, cookies, tokens de sesión, billeteras de criptomonedas e información de pago, enviándolos a ciberdelincuentes para robo de cuentas, fraude y reventa. Los ataques vinculados al joven pirata informático afectaron a 28.000 cuentas de clientes, de las cuales 5.800 se usaron para compras no autorizadas por un total aproximado de 721.000 dólares, generando pérdidas directas de 250.000 dólares por contracargos.
“Para llevar a cabo el esquema criminal, los atacantes usaron malware 'infostealer' que infectaba secretamente los dispositivos de los usuarios, recopilaba credenciales de inicio de sesión y las transmitía a servidores controlados por los atacantes”, informó la policía. “La información luego era procesada y vendida a través de recursos especializados en línea y bots de Telegram”.
La policía indicó que el sospechoso realizaba transacciones con criptomonedas junto a sus cómplices. Los “datos de sesión” mencionados se refieren a tokens de sesión que permiten acceder a la cuenta de la víctima sin necesidad de credenciales y, en algunos casos, omitir la autenticación multifactor. El joven de 18 años administraba la infraestructura en línea para procesar, vender y utilizar los datos de sesión robados, desempeñando un papel central en la operación.
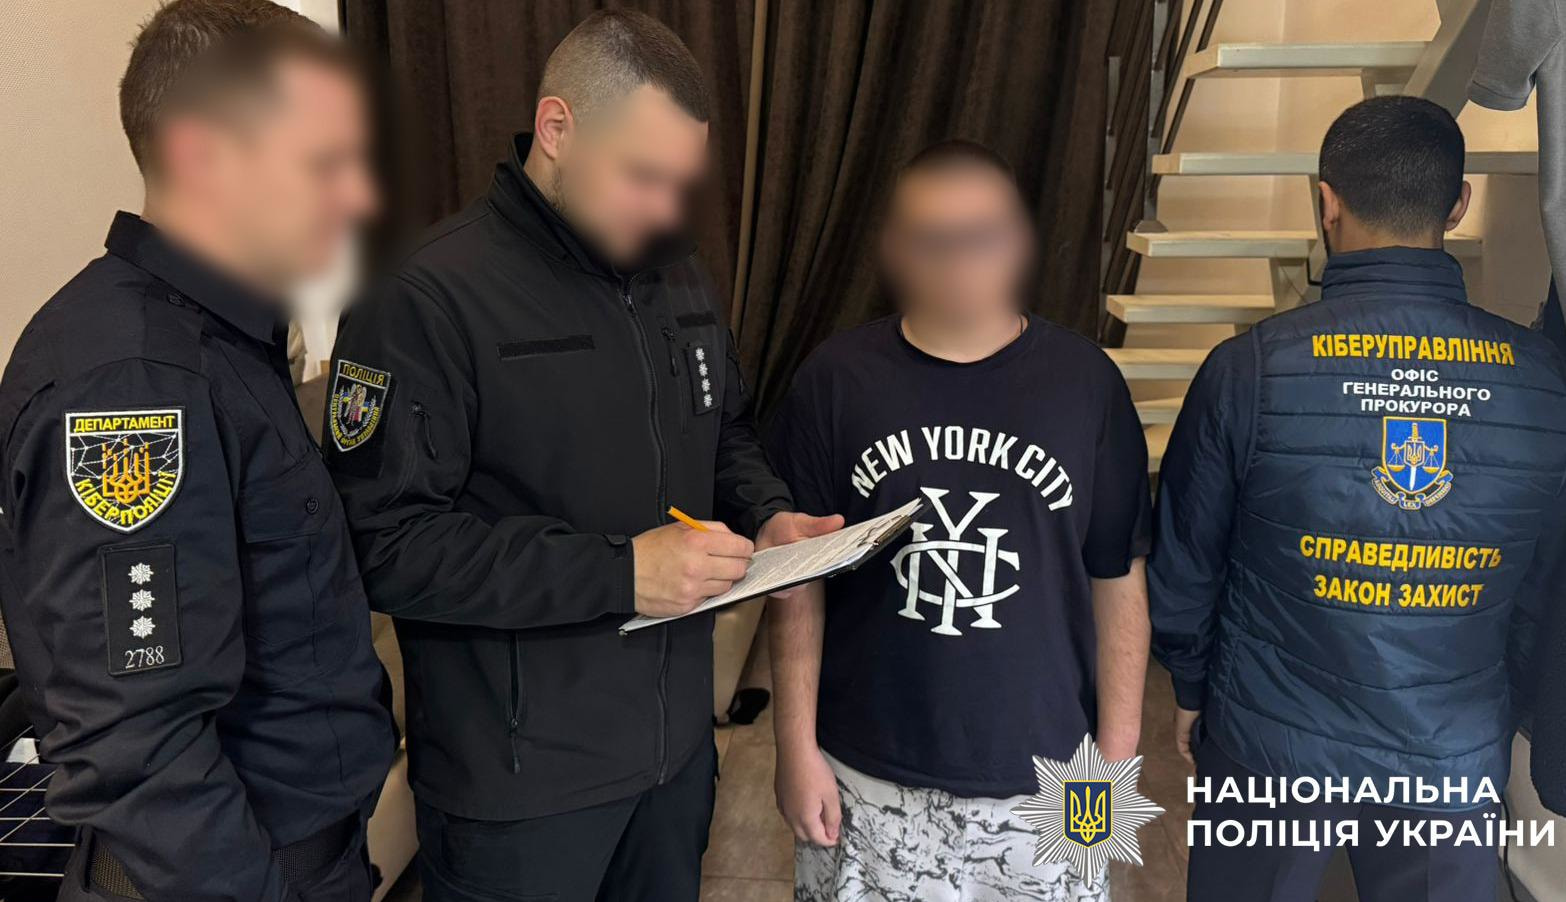
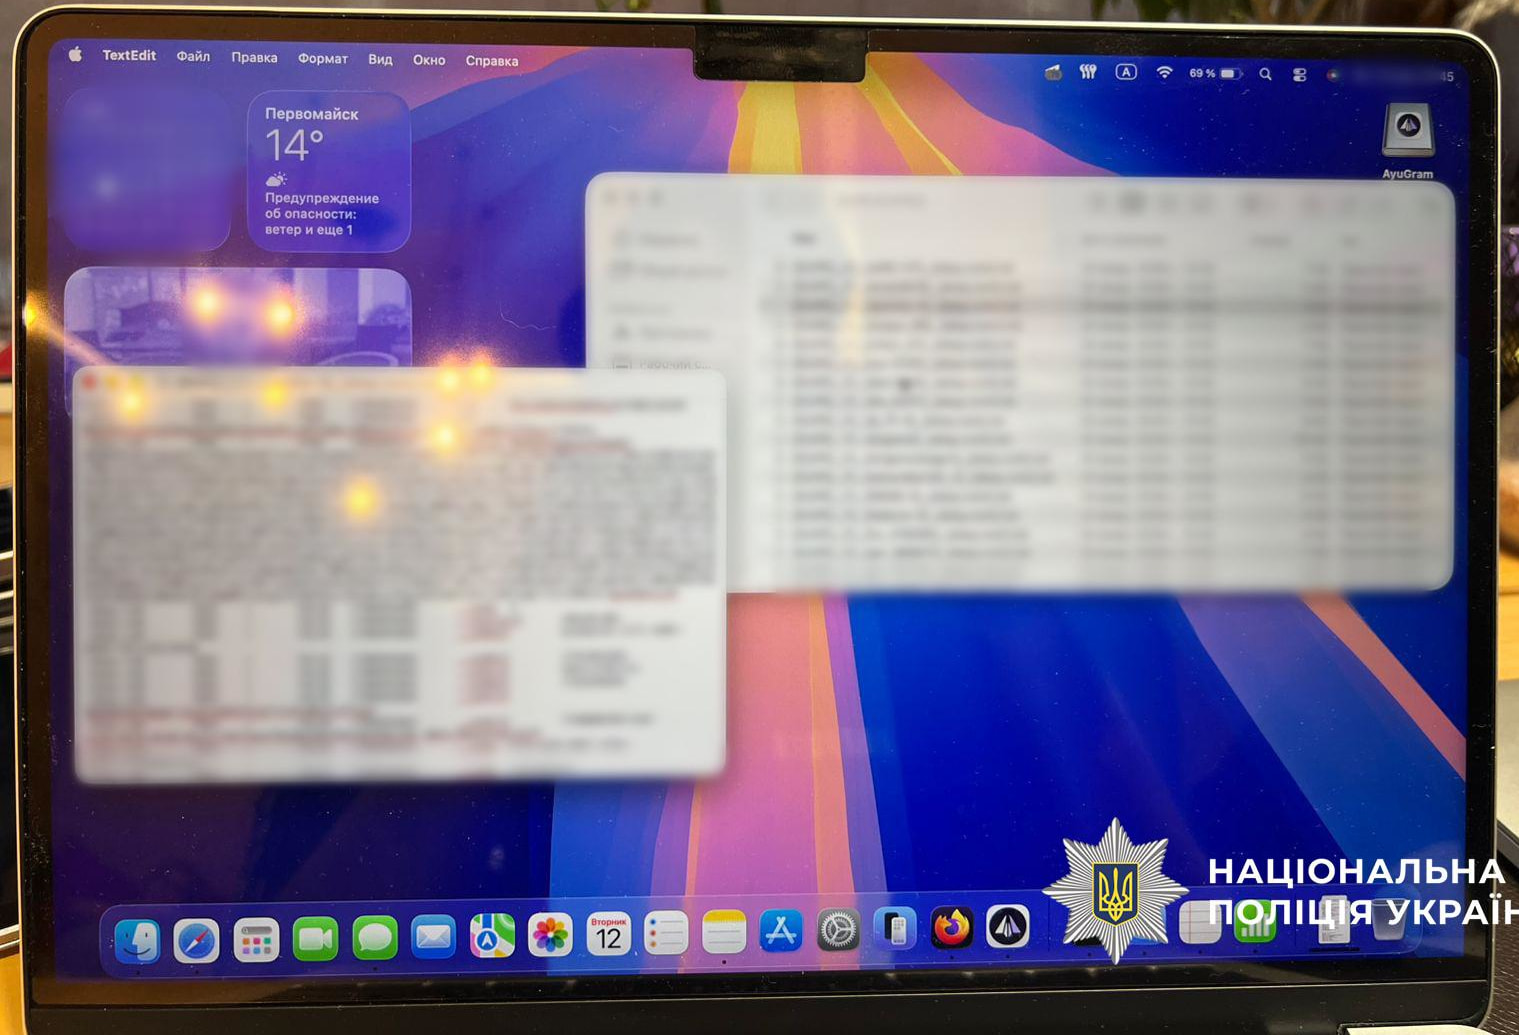
Las autoridades realizaron dos allanamientos en los domicilios del sospechoso e incautaron teléfonos móviles, equipos informáticos, tarjetas bancarias, medios de almacenamiento electrónico y otras pruebas digitales que confirman su implicación. Entre las pruebas se incluyen acceso a recursos para vender datos robados y gestionar cuentas comprometidas, registros de actividad del servidor y cuentas en intercambios de criptomonedas.
Por ahora, las autoridades han identificado al sospechoso, realizado allanamientos e incautado dispositivos, pero el comunicado no menciona una detención, lo que sugiere que los investigadores aún reúnen pruebas antes de formalizar los cargos.