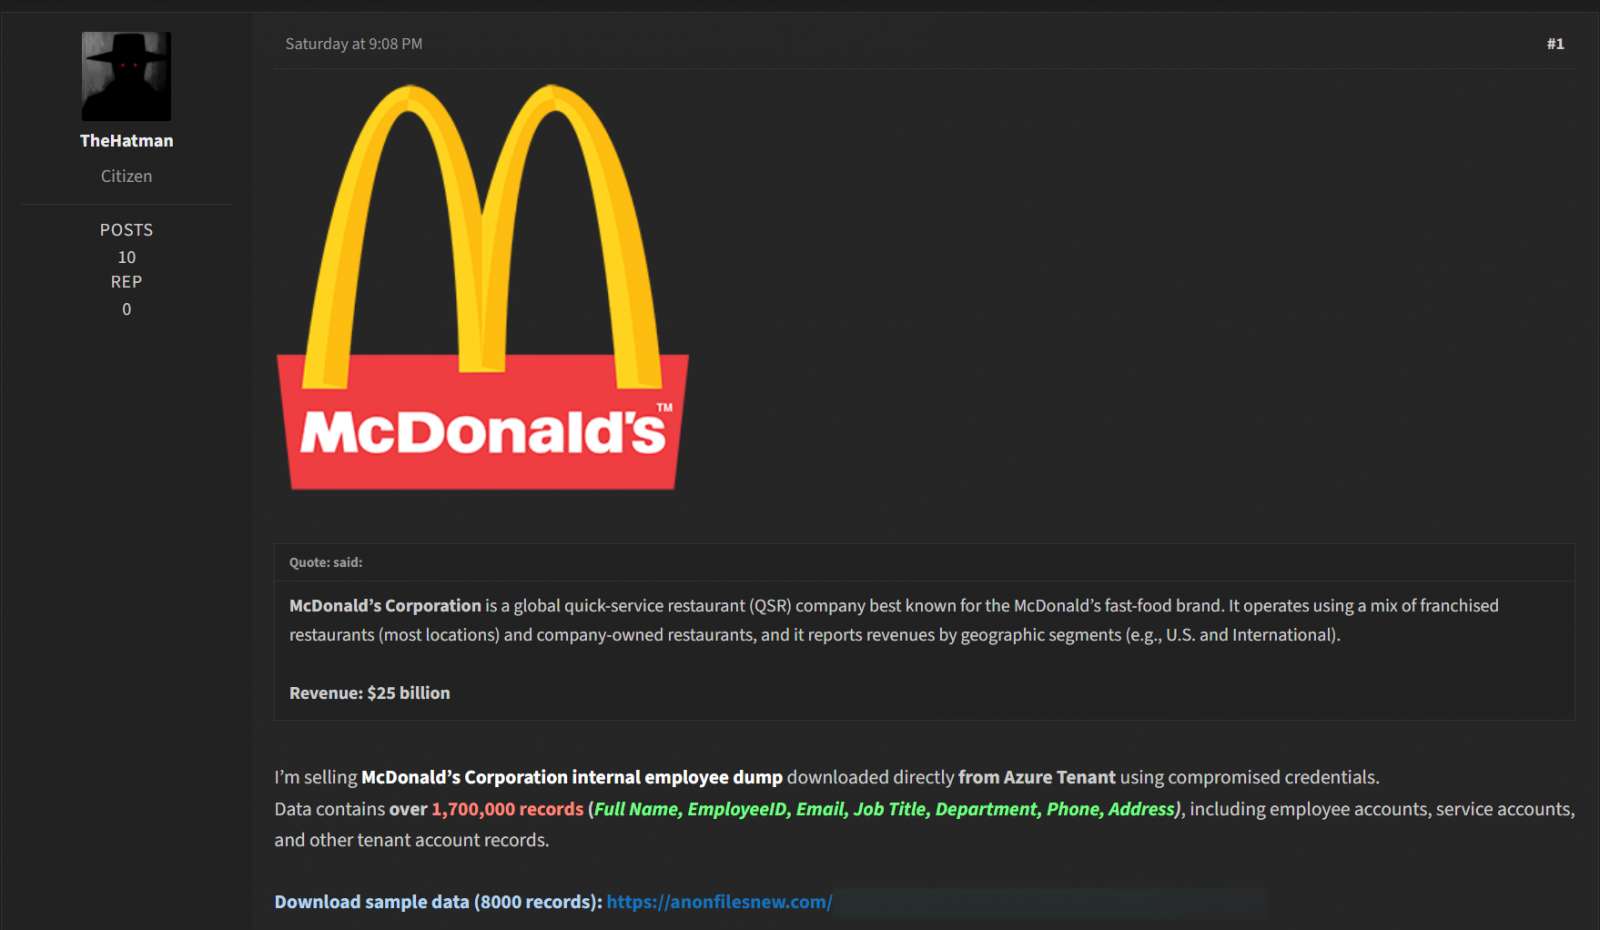
Un actor de amenazas está vendiendo bases de datos de empleados supuestamente robadas de la infraestructura de Microsoft Azure de múltiples empresas Fortune 500, después de obtener acceso utilizando credenciales comprometidas. Desde el 31 de julio, varias publicaciones hechas por alguien con el alias 'TheHatman' anunciaron volcados de datos de grandes organizaciones, incluyendo McDonald's, Gap Inc., Vodafone, Tata Consultancy Services, HCL Technologies, InterContinental Hotels (IHG) y Kyndryl.
En total, el actor de amenazas afirma tener 3.64 millones de registros de datos, con la brecha más reciente publicada el domingo, que contiene un supuesto volcado de 1.7 millones de registros de empleados de McDonald's. 'Vendo el volcado interno de empleados de McDonald's Corporation descargado directamente de Azure Tenant usando credenciales comprometidas', dice el actor en la publicación. TheHatman dice que la información incluye nombres, ID de empleado, direcciones de correo electrónico, títulos de trabajo, números de teléfono, direcciones postales, cuentas de servicio y otros registros de cuentas del inquilino.
El segundo volcado de datos más grande anunciado supuestamente fue robado de Tata Consultancy: un volcado de Azure con más de 800,000 registros de empleados 'descargados directamente de Azure Tenant usando credenciales comprometidas', según el ciberdelincuente. Sin embargo, en una notificación a la Bolsa Nacional de Valores de la India, Tata dice que investigó la supuesta brecha y no encontró 'evidencia creíble de una violación de los sistemas de TCS o entornos de clientes'. La empresa afirma que los detalles parecen tener al menos cuatro años e incluyen solo información básica de los empleados.
El atacante afirma haber utilizado rociado de contraseñas y fatiga de MFA como vector de ataque. La Compañía ha tenido fuertes salvaguardas contra tales técnicas durante más de dos años. Además, la compañía agregó que revisó sus defensas y encontró que siguen siendo efectivas.
En una declaración para BleepingComputer, un portavoz de Gap Inc. dijo que la compañía no encontró evidencia de una brecha. Además, los datos anunciados no son sensibles por naturaleza y 'se remontan a hace varios años'. 'Nuestra investigación preliminar indica que los datos en cuestión son de alcance limitado, no sensibles y se remontan a hace varios años. En particular, no hay evidencia que sugiera que nuestros sistemas corporativos hayan sido comprometidos', dijo el representante de Gap.
Entre el 31 de julio y el 16 de agosto, TheHatman ha ofrecido vender volcados de datos de las siguientes organizaciones: McDonald's, Gap Inc., Vodafone, Tata Consultancy Services, HCL Technologies, InterContinental Hotels (IHG) y Kyndryl. Para cada base de datos anunciada, TheHatman también proporcionó una base de datos de muestra para que los posibles compradores verificaran los datos.
La empresa de inteligencia de ciberdelincuencia Hudson Rock analizó las filtraciones y confirmó que contienen 'atributos fundamentales de directorio corporativo' y una estructura de datos clara con campos que incluyen 'dominios activos y estructuras .onmicrosoft.com específicas del inquilino'. Según la firma de ciberseguridad, los volcados también contienen cuentas de servicio y nombres de administradores globales, lo que podría facilitar ataques de ingeniería social y spearphishing.
Aunque Hudson Rock tiene alta confianza en que los datos son auténticos, el vector de acceso y el método de exfiltración siguen siendo desconocidos. BleepingComputer no ha podido verificar de forma independiente que los datos sean auténticos. BleepingComputer contactó a las empresas enumeradas sobre la posible brecha, pero no había recibido comentarios al momento de la publicación.