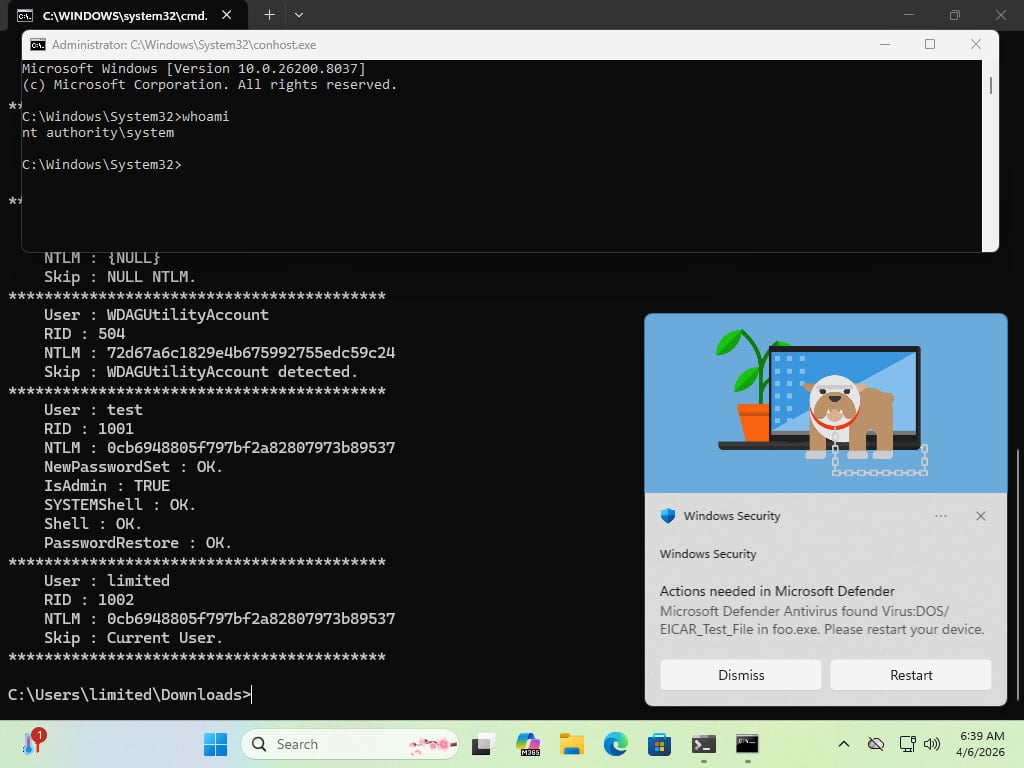
Se ha filtrado código de exploit para una vulnerabilidad de escalada de privilegios en Windows sin parche, denominada BlueHammer, que permite a atacantes obtener privilegios SYSTEM o de administrador elevado. La publicación fue realizada por un investigador de seguridad descontento con la forma en que Microsoft manejó el proceso de divulgación.
Detalles del exploit
La vulnerabilidad fue reportada de forma privada a Microsoft, pero al no contar con un parche oficial, se considera un día cero. Bajo el alias "Nightmare Eclipse", el investigador publicó el código en GitHub junto con un mensaje de frustración hacia el MSRC. El exploit, que combina un error TOCTOU (tiempo de verificación frente a tiempo de uso) y una confusión de ruta, permite a un atacante local acceder a la base de datos SAM (Administrador de cuentas de seguridad) y obtener contraseñas hash de cuentas locales, escalando así a privilegios SYSTEM.
"No estaba fanfarroneando con Microsoft, y lo estoy haciendo de nuevo. A diferencia de veces anteriores, no explico cómo funciona; ustedes, genios, pueden averiguarlo. También, un enorme agradecimiento al liderazgo de MSRC por hacer esto posible." — Nightmare Eclipse
El investigador también indicó que el código de prueba de concepto contiene errores que pueden impedir su funcionamiento confiable. Will Dormann, analista principal de vulnerabilidades en Tharros, confirmó que el exploit funciona, aunque señaló que no es fácil de explotar y que en la plataforma Server solo eleva permisos de no administrador a administrador elevado. A pesar de requerir acceso local, el riesgo es significativo ya que los atacantes pueden obtenerlo mediante ingeniería social, otras vulnerabilidades o ataques basados en credenciales.
Respuesta de Microsoft
BleepingComputer contactó a Microsoft, que emitió un comunicado declarando: "Microsoft tiene un compromiso con los clientes de investigar los problemas de seguridad reportados y actualizar los dispositivos afectados para proteger a los clientes lo antes posible. También apoyamos la divulgación coordinada de vulnerabilidades, una práctica ampliamente adoptada en la industria que ayuda a garantizar que los problemas se investiguen y aborden cuidadosamente antes de la divulgación pública, apoyando tanto la protección del cliente como la comunidad de investigadores de seguridad".
- Vulnerabilidad: BlueHammer (día cero)
- Tipo: Escalada de privilegios local (LPE)
- Componentes afectados: Base de datos SAM, privilegios SYSTEM
- Condiciones: Requiere acceso local
- Publicado por: Nightmare Eclipse
- Estado: Sin parche oficial