Vercel, la plataforma de desarrollo en la nube conocida por su hosting y despliegue de aplicaciones con frameworks JavaScript como Next.js, ha confirmado un incidente de seguridad tras las afirmaciones de actores de amenazas de haber vulnerado sus sistemas. La compañía emitió un boletín este 19 de abril de 2026 indicando que un subconjunto limitado de clientes se vio afectado por acceso no autorizado a sistemas internos.
Según Vercel, el incidente involucró la intrusión a ciertos sistemas internos, pero los servicios de la plataforma no se han visto comprometidos. La empresa está colaborando con expertos en respuesta a incidentes y ha notificado a las autoridades. Se recomienda a los clientes revisar las variables de entorno, usar la función de variables sensibles y rotar secretos si es necesario.
Posteriormente, Vercel actualizó su aviso para detallar que la brecha se originó por la vulneración de una cuenta de Google Workspace de un empleado a través de una aplicación OAuth de la plataforma de inteligencia artificial Context.ai. El CEO de Vercel, Guillermo Rauch, explicó en X que el atacante escaló el acceso desde la cuenta comprometida hasta los entornos de Vercel, donde logró acceder a variables de entorno no marcadas como sensibles, que no estaban cifradas en reposo.
Vercel almacena todas las variables de entorno de los clientes completamente cifradas en reposo. Contamos con numerosos mecanismos de defensa en profundidad para proteger los sistemas centrales y los datos de los clientes. Sin embargo, tenemos la capacidad de designar variables de entorno como 'no sensibles'. Desafortunadamente, el atacante logró acceder más a fondo mediante su enumeración.
La investigación confirmó que Next.js, Turbopack y otros proyectos de código abierto de Vercel no se vieron afectados. La empresa ha implementado actualizaciones en su panel de control, incluyendo una página de resumen de variables de entorno y una interfaz mejorada para gestionar las variables sensibles.
Reclamo de venta de datos
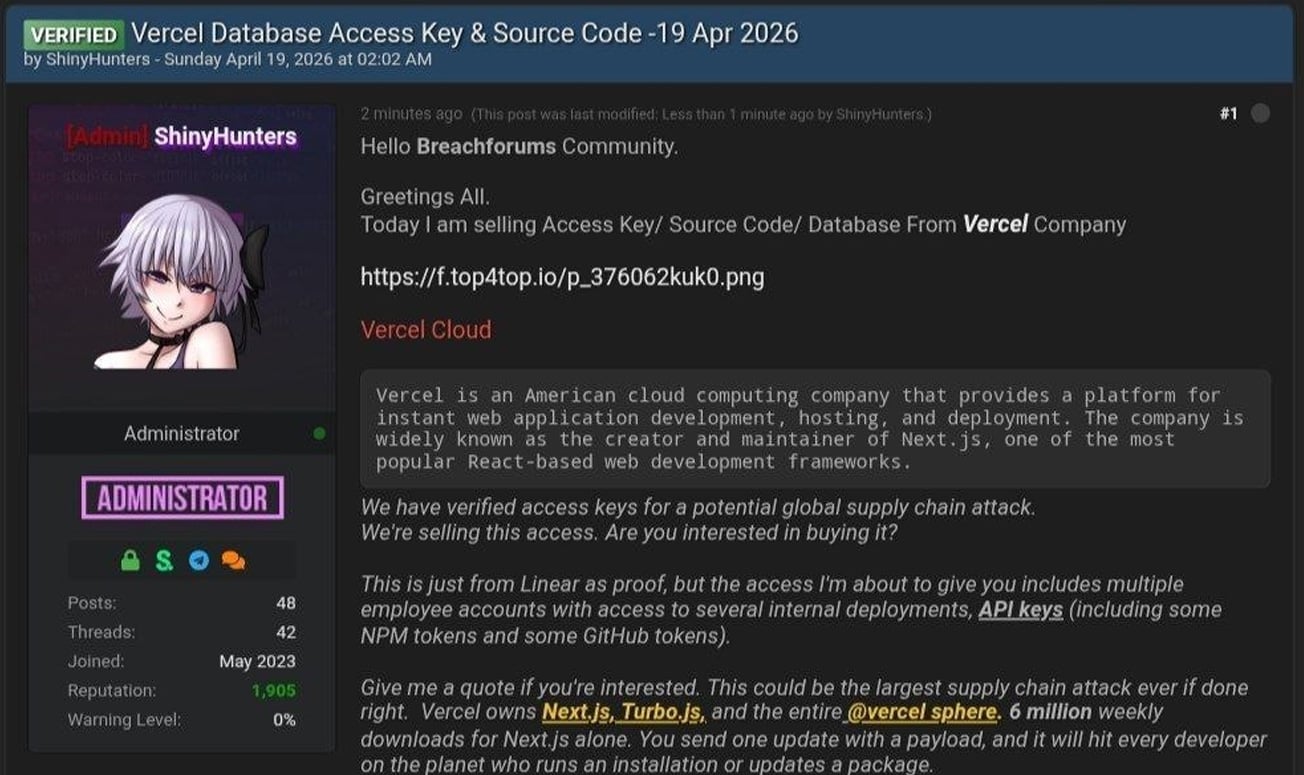
La revelación se produce después de que un actor de amenazas que se hace llamar 'ShinyHunters' publicara en un foro de hackers que había vulnerado Vercel y estaba vendiendo acceso a datos de la empresa. Aunque se identifica como parte del grupo ShinyHunters, otros actores vinculados a ataques recientes han negado a BleepingComputer su participación en este incidente. En la publicación, el hacker afirmó vender claves de acceso, código fuente, datos de bases de datos y acceso a despliegues internos y claves API. También compartió un archivo con 580 registros de información de empleados, incluyendo nombres, correos electrónicos de Vercel, estado de cuentas y marcas de tiempo de actividad, junto con una captura de pantalla de un panel interno de Vercel Enterprise.
- El hacker afirma tener acceso a claves de acceso, código fuente y datos de bases de datos.
- Incluye acceso a despliegues internos y claves API, como tokens NPM y GitHub.
- Se compartió un archivo con 580 registros de empleados de Vercel.
- Se menciona una supuesta demanda de rescate de 2 millones de dólares.
BleepingComputer no ha podido confirmar de forma independiente la autenticidad de los datos o la captura de pantalla. En mensajes de Telegram, el actor de amenazas afirmó estar en contacto con Vercel y haber discutido una supuesta demanda de rescate de 2 millones de dólares.
Vercel no ha respondido a preguntas adicionales sobre si se expusieron datos o credenciales sensibles y si están negociando con los atacantes.