Las variantes para Windows del malware SprySOCKS, originalmente desarrollado para Linux, han sido empleadas en ataques contra organismos gubernamentales de al menos cuatro países. Investigadores de ESET descubrieron estas variantes entre 2023 y 2024, dirigidas a entidades gubernamentales en Taiwán, Tailandia, Pakistán y Honduras.
El malware SprySOCKS está vinculado al grupo de amenazas chino 'Earth Lusca', también conocido como 'FishMonger', 'Aquatic Panda', 'Red Dev 10' y 'TAG-22'. Las variantes de Windows añaden capacidades furtivas a nivel de kernel, permitiendo a los operadores ocultar artefactos del malware y comunicarse con la puerta trasera mediante tráfico redirigido desde puertos TCP arbitrarios.
Dos variantes: WIN_DRV y WIN_PLUS
Las dos variantes identificadas son WIN_DRV, que cuenta con controladores de kernel para capacidades similares a rootkits, y WIN_PLUS, una puerta trasera más básica. Ambas ofrecen funcionalidades como comunicación sobre TCP, UDP y WebSocket; soporte para más de 30 comandos de comando y control (C2); recopilación de información del sistema; enumeración y gestión de procesos y servicios; y funciones de proxy SOCKS.
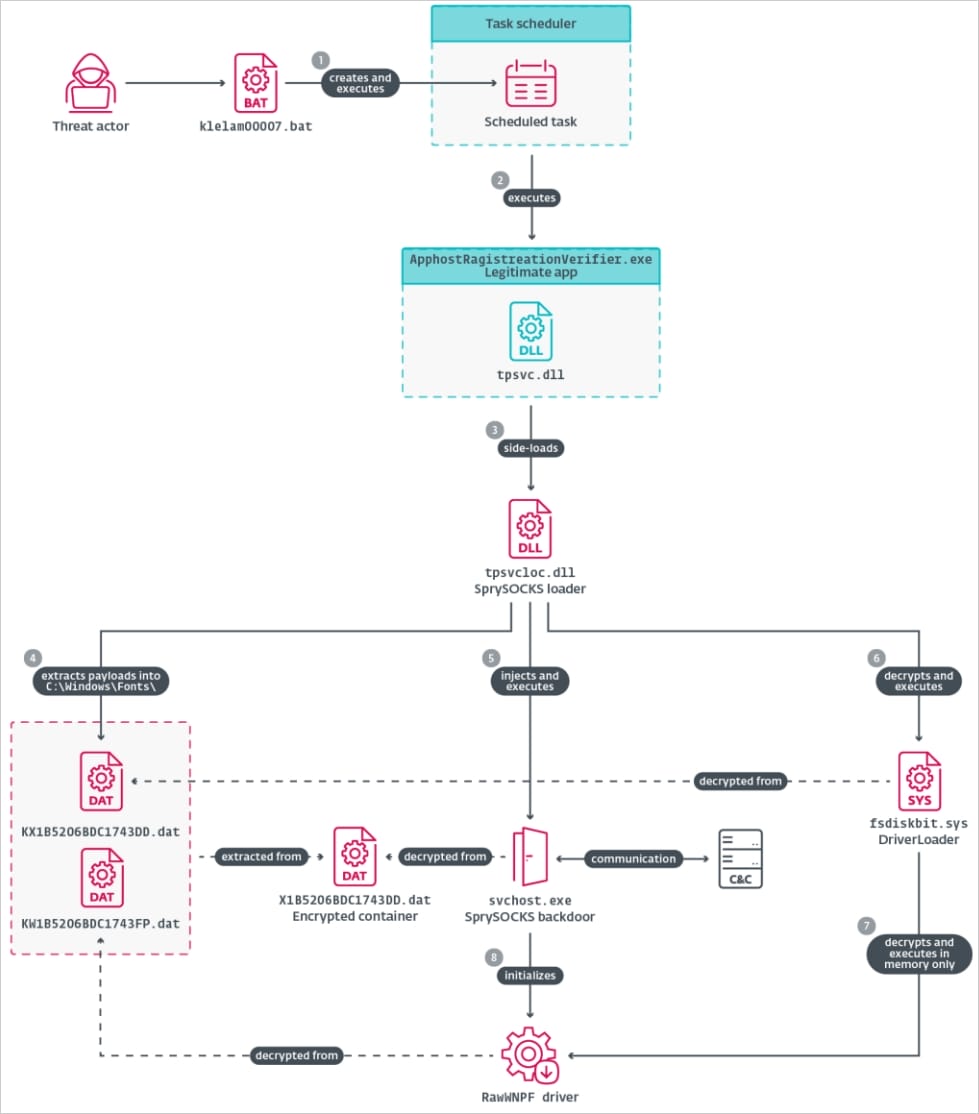
Además, pueden registrar teclas, contenido del portapapeles y títulos de ventanas activas, y operar tanto como cliente como servidor. La variante WIN_DRV incluye la capacidad adicional de cargar un controlador llamado 'RawWNPF' directamente en memoria, utilizando otro controlador ('DriverLoader') firmado con un certificado filtrado del proyecto GitHub PastDSE.
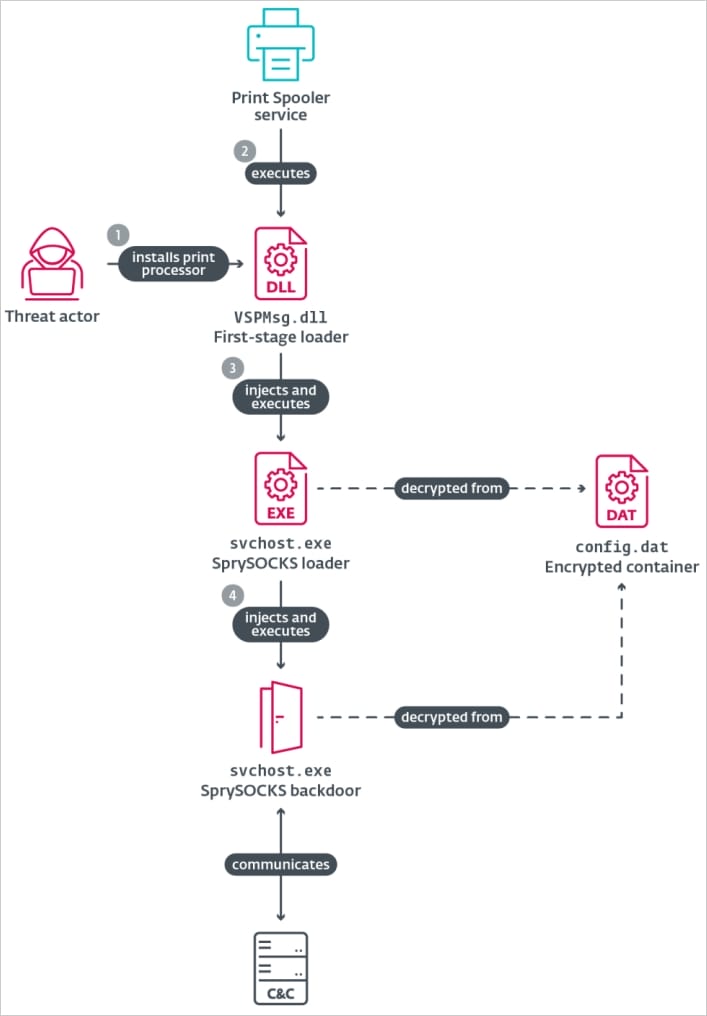
El controlador permite ocultar procesos, conexiones de red, archivos y entradas de registro maliciosas utilizadas para la persistencia. La persistencia se logra mediante tareas programadas y opciones de ejecución de archivos de imagen (IFEO) para WIN_DRV, y registrando la carga útil como un procesador de impresión de Windows (VSPMsg) para WIN_PLUS.
ESET también observó una función que inspecciona el tráfico TCP entrante y redirige paquetes especialmente diseñados a la puerta trasera SprySOCKS, permitiendo la comunicación sin exponer el puerto de escucha. Los datos de telemetría de ESET indican la posible existencia de un componente de bootkit UEFI que podría explotar CVE-2023-24932, una vulnerabilidad de Secure Boot utilizada previamente por el malware BlackLotus, aunque no hay evidencia sólida que lo confirme.
El informe de ESET proporciona un análisis técnico detallado e indicadores de compromiso para ayudar a las organizaciones a identificar y protegerse contra los ataques que utilizan las versiones de Windows de SprySOCKS. Aunque estas variantes no son nuevas, su descubrimiento indica que Earth Lusca ha ampliado su arsenal para atacar una variedad más diversa de sistemas.