La plataforma de inteligencia de mercado Klue sufrió una violación de OAuth que permitió a los actores de amenazas 'Icarus' robar datos de Salesforce CRM de múltiples organizaciones en una campaña de extorsión en curso.
Fuentes informaron a BleepingComputer del ataque ayer, indicando que numerosas organizaciones sufrieron el robo de sus datos de Salesforce y ahora están siendo extorsionadas por el grupo de extorsión relativamente nuevo.
Las empresas de ciberseguridad ReliaQuest y Huntress han publicado informes que confirman el incidente de seguridad, y Huntress declaró que sus datos de Salesforce fueron robados en el ataque.
Salesforce ha desactivado la integración de Klue Battlecards en su plataforma mientras se investiga la violación.
"Para proteger a nuestros clientes, Salesforce ha desactivado la conexión entre la aplicación Klue Battlecards, instalada por clientes individuales, y Salesforce como parte de nuestra respuesta a un incidente de seguridad reciente", advirtió Salesforce ayer.
ReliaQuest afirmó que los atacantes obtuvieron acceso a las cuentas de servicio de integración de Klue Battlecards y utilizaron tokens OAuth asociados con instancias de Salesforce de los clientes para llevar a cabo el robo de datos.
Los investigadores observaron a los actores de amenazas generar tokens OAuth y luego usar scripts automatizados de Python para consultar la API REST de Salesforce durante casi 24 horas.
La actividad comenzó con el reconocimiento de las instancias de Salesforce de una organización a través del endpoint '/services/data/v59.0/sobjects' antes de exfiltrar datos mediante '/services/data/v59.0/query'.
ReliaQuest dijo que para una de las organizaciones, los atacantes mapearon lentamente sus objetos de Salesforce para identificar objetos valiosos y luego robaron datos rápidamente una vez que supieron lo que querían.
"El atacante luego golpeó el mismo endpoint, enviando casi mil consultas en una ventana de 15 minutos en al menos un entorno", explicó ReliaQuest.
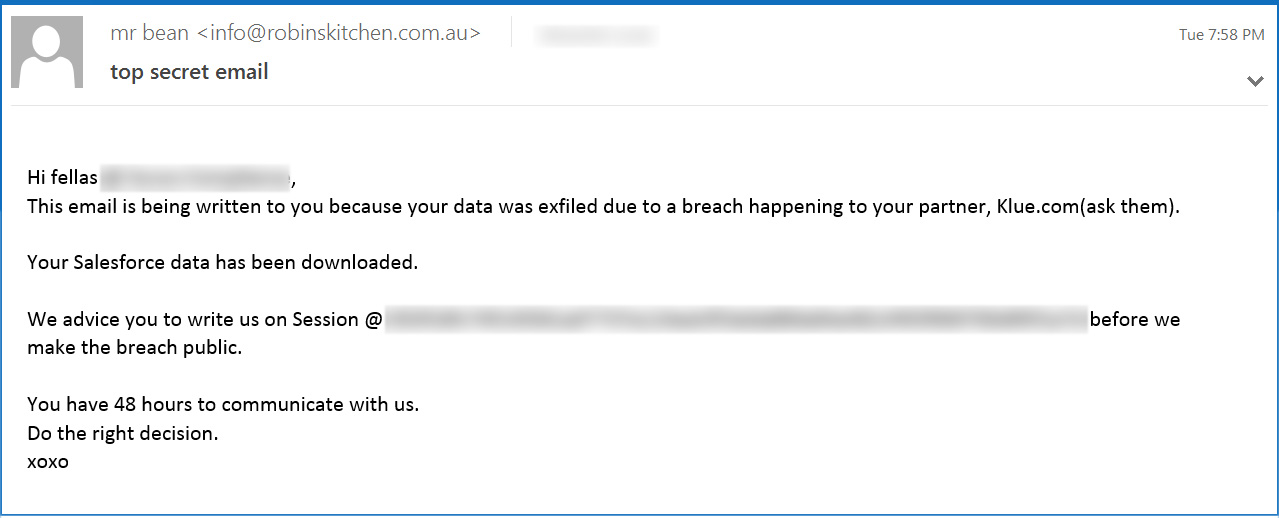
BleepingComputer supo ayer que ShinyHunters no estaba detrás de este ataque, sino un actor de amenazas relativamente nuevo conocido como 'Icarus' que ya había comenzado a enviar demandas de extorsión por correo electrónico a los clientes de Klue afectados por la violación.
Una nota de rescate compartida con BleepingComputer mostraba que los correos electrónicos se enviaron usando el alias 'mr bean' e incluían un ID de Session Messenger para contactarlos.
Hoy, Huntress reveló que estaba entre las organizaciones afectadas por la violación de Klue, confirmando que habían recibido un correo electrónico de extorsión similar al visto por BleepingComputer.
Según Huntress, Klue informó a los clientes que los atacantes primero comprometieron los sistemas de back-end de la empresa y luego implementaron una actualización de código malicioso que robó los tokens OAuth que los clientes usan para integrar el producto Battlecards con plataformas de terceros.
Klue deshabilitó posteriormente las integraciones con Salesforce, HubSpot, SharePoint, Zoom, Gong, Chorus, Clari, Google Drive y Slack mientras respondía al incidente.
Huntress dijo que los datos robados incluyen información relacionada con CRM, incluidos contactos comerciales, comunicaciones de ventas, cotizaciones de precios, informes de inteligencia competitiva y datos de cuentas.
Tanto ReliaQuest como Huntress compartieron direcciones IP vinculadas a los ataques. Se recomienda a las organizaciones que utilizan integraciones de Klue revisar los registros de Salesforce y SaaS en busca de actividad proveniente de estas direcciones, revocar y rotar los tokens OAuth, finalizar sesiones activas y revisar los registros de Salesforce en busca de actividad inusual de API.