Atacantes están explotando activamente una vulnerabilidad de máxima gravedad en Adobe ColdFusion, identificada como CVE-2026-48282, según la empresa de inteligencia de vulnerabilidades KEVIntel. ColdFusion es una plataforma comercial de desarrollo de aplicaciones web utilizada para crear sitios web empresariales. La falla afecta a las versiones 2025.9, 2023.20 y anteriores, y permite a atacantes sin privilegios ejecutar código de forma remota en sistemas sin parchear.
Adobe lanzó actualizaciones de seguridad el martes para abordar la vulnerabilidad, señalando que representa un alto riesgo de explotación e instando a los administradores a implementar los parches de inmediato. "Esta actualización resuelve vulnerabilidades que están siendo atacadas o que tienen un mayor riesgo de ser atacadas por exploits en el entorno para una versión y plataforma de producto determinadas", indicó Adobe. "Adobe recomienda a los administradores instalar la actualización lo antes posible (por ejemplo, dentro de las 72 horas)".
Dos días después, el fundador de KEVIntel, Ryan Dewhurst, advirtió que los actores de amenazas comenzaron a explotar CVE-2026-48282 en menos de dos horas tras la divulgación de Adobe. "En menos de dos horas de la publicación de los detalles públicos de CVE-2026-48282, KEVIntel capturó explotación en el entorno dentro de nuestra red global de honeypots", declaró Dewhurst.
El Centro Canadiense de Ciberseguridad (CCCS), la autoridad del Gobierno de Canadá que coordina la respuesta nacional a incidentes de ciberseguridad, también instó a los defensores a asegurar sus sistemas contra los ataques en curso. "Informes de fuentes abiertas indican que CVE-2026-48282 está siendo explotado", dijo el CCCS. "El Centro Cibernético alienta a los usuarios y administradores a revisar los enlaces web proporcionados y aplicar las actualizaciones necesarias".
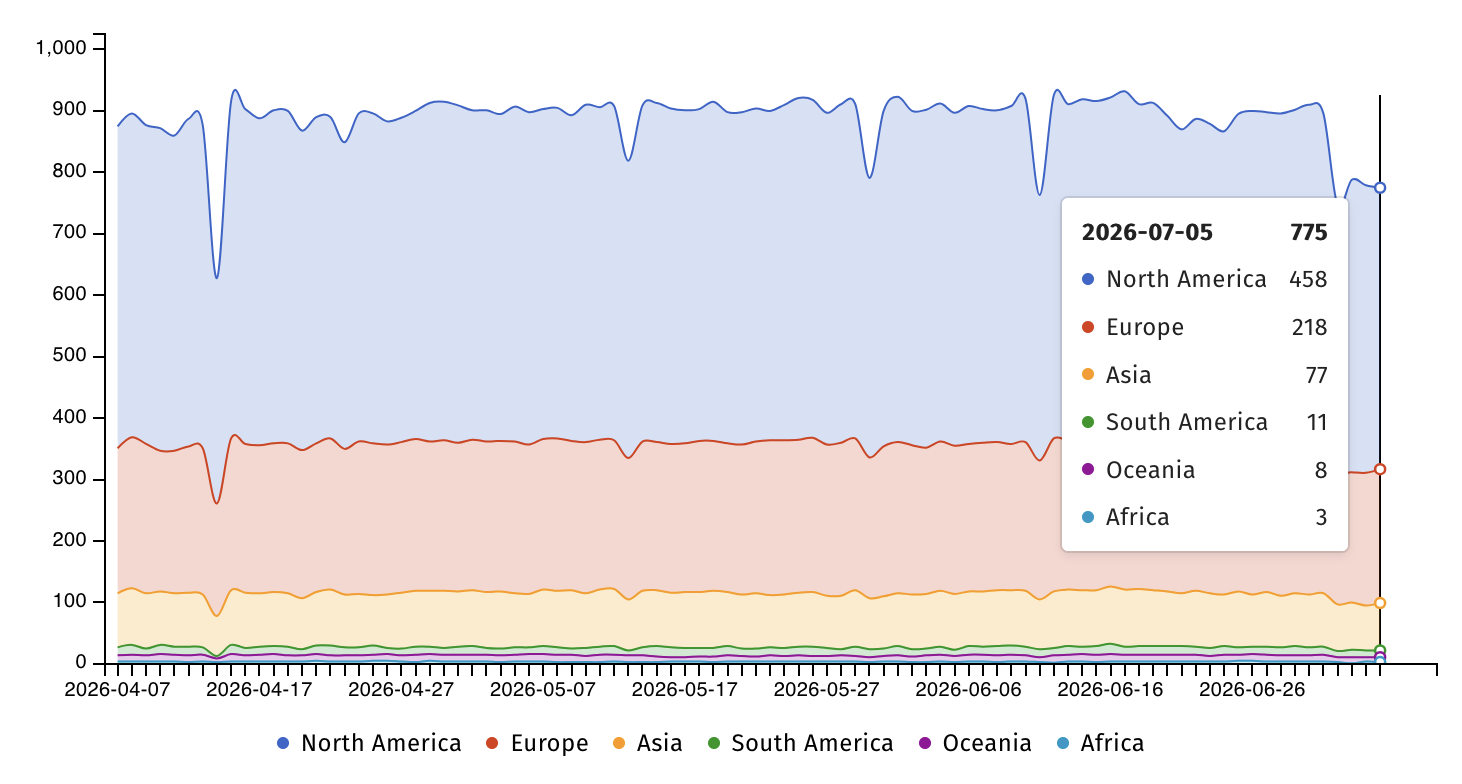
El organismo de vigilancia de seguridad en Internet Shadowserver ahora rastrea cerca de 800 instancias de Adobe ColdFusion expuestas en línea, pero no hay información sobre cuántas son honeypots o han sido aseguradas contra ataques dirigidos a la falla CVE-2026-48282.
La semana pasada, Adobe lanzó parches para seis vulnerabilidades de máxima gravedad en ColdFusion y en la plataforma de automatización de marketing Campaign Classic, todas explotables mediante ataques de baja complejidad que no requieren interacción del usuario y etiquetadas como de alto riesgo de ser atacadas. La compañía aún no ha señalado ninguna como explotada activamente, afirmando que "no tiene conocimiento de ningún exploit en el entorno para ninguno de los problemas abordados en estas actualizaciones".
A principios de abril, Adobe también emitió parches de emergencia para corregir una vulnerabilidad en Acrobat Reader (CVE-2026-34621) que había sido explotada en ataques de día cero durante al menos cuatro meses, desde diciembre de 2025. Desde noviembre de 2021, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA) ha incluido 79 vulnerabilidades en productos de Adobe en su catálogo de fallas explotadas activamente, 10 de las cuales también han sido utilizadas en ataques de ransomware.
Actualización 6 de julio, 10:24 EDT: Se cambió la atribución del primer informe de explotación en el entorno a Ryan Dewhurst de KEVIntel.