Una vulnerabilidad crítica en cPanel, registrada como CVE-2026-41940, está siendo explotada de forma masiva para infiltrarse en sitios web y cifrar datos mediante el ransomware 'Sorry'. La falla, que permite la omisión de autenticación, fue parcheada de emergencia por cPanel, pero las investigaciones indican que ya se han comprometido más de 44.000 direcciones IP.
Explotación masiva de la falla de cPanel
Esta semana, cPanel y WHM lanzaron una actualización urgente para corregir una vulnerabilidad crítica de omisión de autenticación que permitía a los atacantes acceder a los paneles de control. WHM y cPanel son paneles de control de alojamiento web basados en Linux que gestionan servidores y sitios web. Poco después de la publicación del parche, se informó que la falla ya se estaba explotando activamente como un día cero, con intentos de explotación que se remontan a finales de febrero.
El grupo de vigilancia de seguridad Shadowserver informó que al menos 44.000 direcciones IP que ejecutan cPanel se han visto comprometidas en ataques continuos.
Ransomware Sorry: cifrado imparable
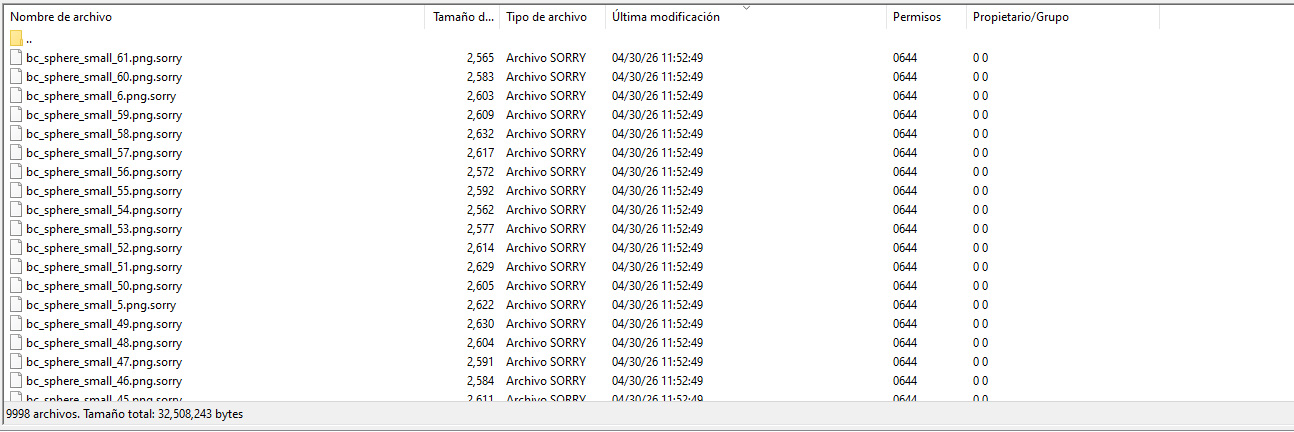
Múltiples fuentes confirmaron a BleepingComputer que los hackers explotan la falla de cPanel desde el jueves para infiltrarse en servidores y desplegar un cifrador Linux basado en Go para el ransomware 'Sorry'. Se han reportado numerosos casos de sitios web afectados, incluidos foros de víctimas que comparten muestras de archivos cifrados y notas de rescate.
El ransomware 'Sorry' agrega la extensión '.sorry' a todos los archivos cifrados. Utiliza el cifrado de flujo ChaCha20, y la clave de cifrado está protegida con una clave pública RSA-2048 incrustada. El experto en ransomware Rivitna afirmó: "El descifrado es imposible sin una clave privada RSA-2048".
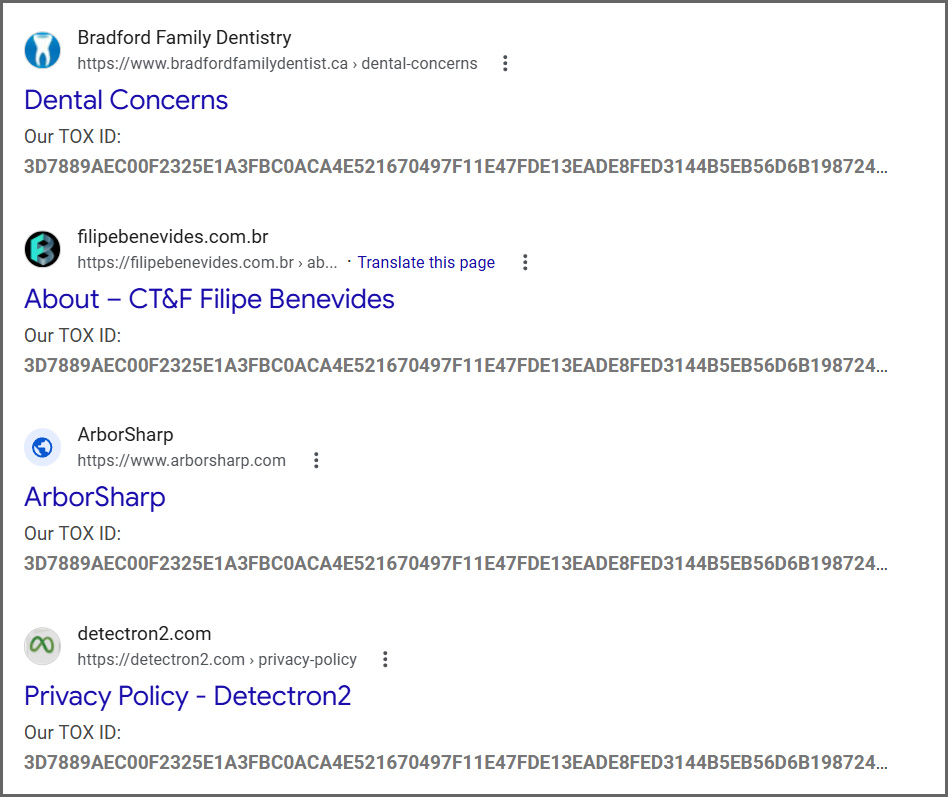
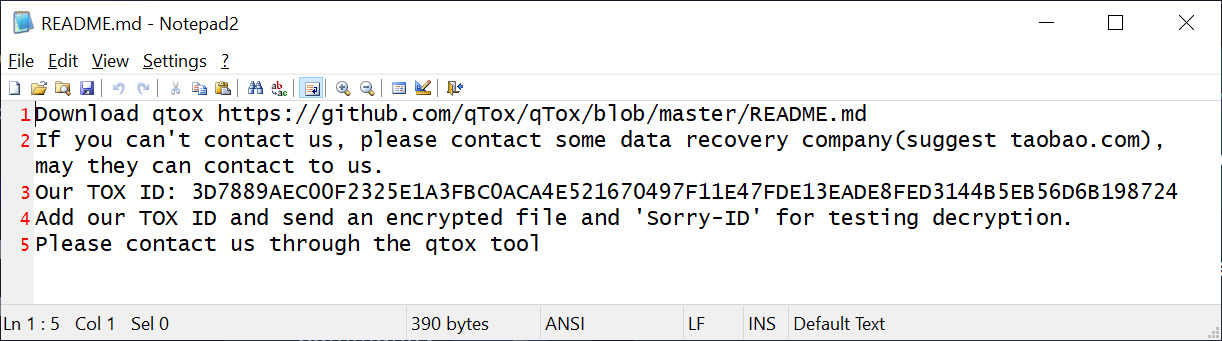
En cada carpeta, se crea una nota de rescate llamada README.md que instruye a la víctima a contactar al atacante a través de Tox para negociar el rescate. La nota incluye un ID de Tox específico que se repite en todas las víctimas de esta campaña.
Recomendaciones y contexto
Se insta a todos los usuarios de cPanel y WHM a instalar inmediatamente las actualizaciones de seguridad disponibles para proteger sus sitios web contra ataques de ransomware y robo de datos. Los ataques apenas han comenzado y se espera un aumento de la explotación en los próximos días y semanas. Se señala que una campaña de ransomware de 2018 también usó la extensión .sorry, pero con un cifrador diferente y no relacionado.