Atacantes están explotando activamente una vulnerabilidad crítica en la plataforma FortiClient EMS de Fortinet, según la empresa de inteligencia de amenazas Defused. Catalogada como CVE-2026-21643, esta falla de inyección SQL permite a actores malintencionados no autenticados ejecutar código o comandos arbitrarios en sistemas sin parchar, mediante ataques de baja complejidad dirigidos a la interfaz web de FortiClientEMS a través de solicitudes HTTP maliciosamente diseñadas.
"Fortinet Forticlient EMS CVE-2026-21643 - actualmente marcado como no explotado en las listas de vulnerabilidades conocidas explotadas (KEV) de CISA y otras - ya ha visto su primera explotación hace 4 días según nuestros datos", advirtió Defused durante el fin de semana. "Los atacantes pueden introducir declaraciones SQL a través del encabezado 'Site' dentro de una solicitud HTTP. Según Shodan, cerca de 1000 instancias de Forticlient EMS están expuestas públicamente".
La vulnerabilidad, descubierta internamente por Gwendal Guégniaud del equipo de seguridad de productos de Fortinet, afecta la versión 7.4.4 de FortiClient EMS y puede corregirse actualizando a la versión 7.4.5 o posterior.
Fortinet aún no ha actualizado su aviso de seguridad ni ha señalado la vulnerabilidad como explotada activamente. BleepingComputer contactó a un portavoz de Fortinet para confirmar los informes de explotación activa, pero no se obtuvo respuesta inmediata.
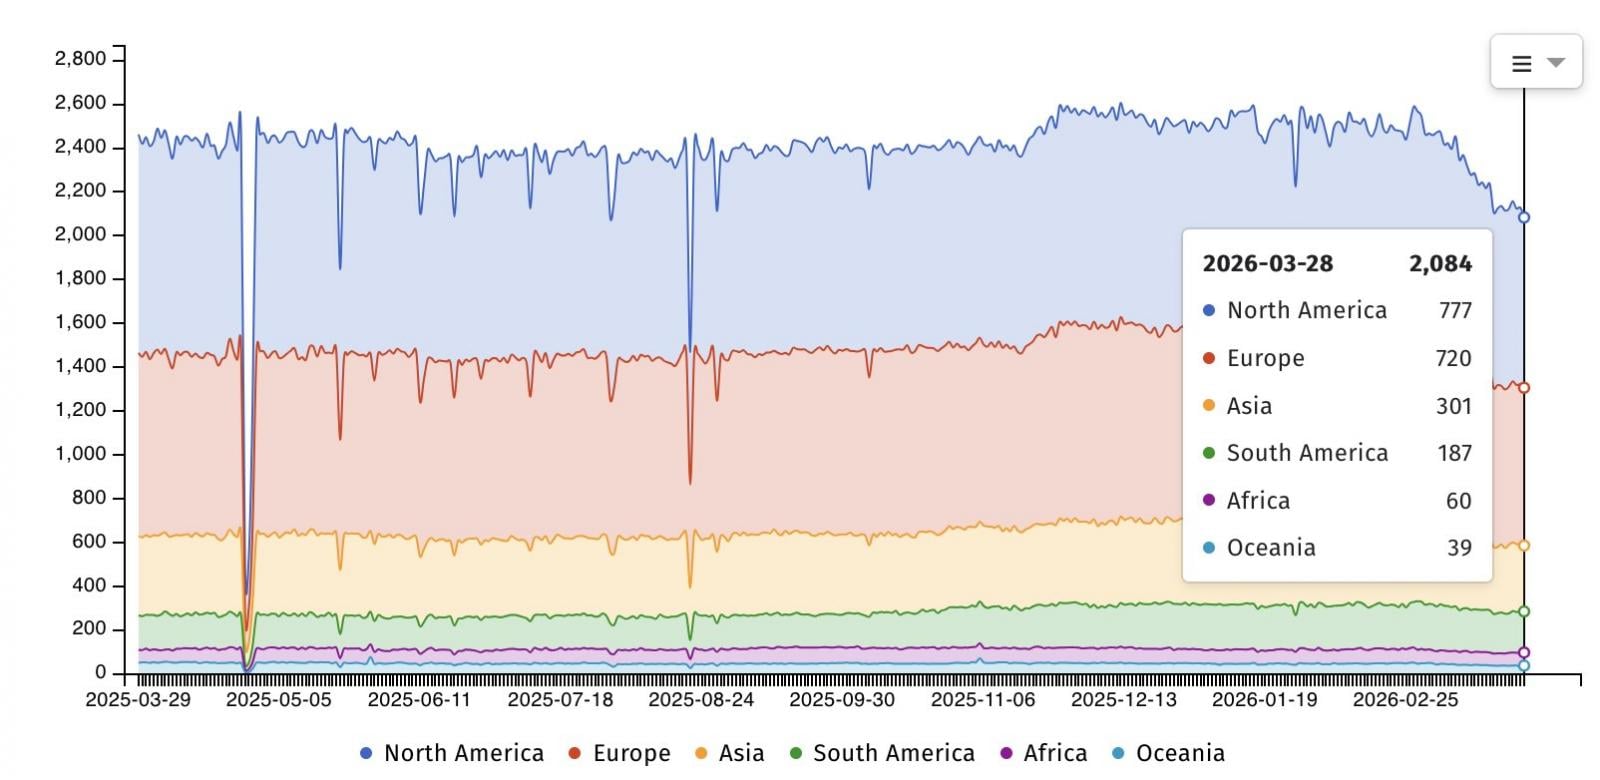
El grupo de vigilancia de seguridad en Internet Shadowserver está rastreando actualmente más de 2000 instancias de FortiClient EMS con sus interfaces web expuestas en línea, con más de 1400 IPs en Estados Unidos y Europa. Una búsqueda separada en Shodan muestra más de 1400 IPs con huellas de FortiClient EMS, con la mayoría de las instancias expuestas en Estados Unidos.
Las vulnerabilidades de Fortinet son explotadas con frecuencia para violar redes corporativas en ataques de ransomware y campañas de ciberespionaje (a menudo como fallas de día cero mientras los parches aún están pendientes). Más recientemente, Fortinet mitigó ataques de día cero CVE-2026-24858 bloqueando conexiones SSO de FortiCloud desde dispositivos que ejecutan versiones de firmware vulnerables.
Hace dos años, en marzo de 2024, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ordenó a las agencias federales parchar otra vulnerabilidad de inyección SQL de FortiClient EMS que había sido explotada en ataques de ransomware y por Salt Typhoon, un grupo de hackers patrocinado por el estado chino, para violar proveedores de servicios de telecomunicaciones. En total, CISA ha señalado 24 vulnerabilidades de Fortinet como explotadas activamente, 13 de las cuales fueron utilizadas en ataques de ransomware.
Los equipos de seguridad registran el 54% de los ataques exitosos y alertan solo sobre el 14%. El resto se mueve a través de su entorno sin ser visto. El documento técnico de Picus muestra cómo la simulación de brechas y ataques pone a prueba sus reglas SIEM y EDR para que las amenazas no pasen desapercibidas.