Hackers están explotando una vulnerabilidad crítica, rastreada como CVE-2026-3055, en los dispositivos Citrix NetScaler ADC y NetScaler Gateway para obtener datos sensibles.
Citrix reveló inicialmente CVE-2026-3055 en un boletín de seguridad el 23 de marzo, junto con una falla de condición de carrera de alta gravedad rastreada como CVE-2026-4368. El problema afecta versiones de los dos productos anteriores a 14.1-60.58, versiones anteriores a 13.1-62.23 y aquellas anteriores a 13.1-37.262.
El proveedor subrayó que la falla solo afectaba a los dispositivos configurados como proveedor de identidad SAML (IDP) y señaló que se requiere acción solo para administradores que ejecutan dispositivos locales.
En respuesta al boletín, múltiples empresas de ciberseguridad destacaron que CVE-2026-3055 tiene un riesgo significativo, señalando un parecido técnico con las vulnerabilidades ampliamente explotadas 'CitrixBleed' y 'CitrixBleed2' de 2023 y 2025, respectivamente.
watchTowr, una empresa que ofrece servicios de simulación adversarial y pruebas continuas, dijo el sábado que observó actividad de reconocimiento dirigida a instancias vulnerables y advirtió que la explotación en la naturaleza era inminente.
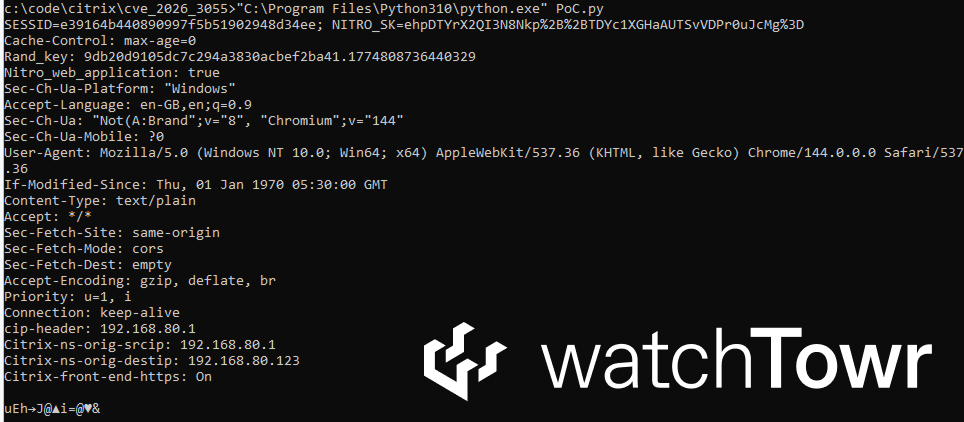
Al día siguiente, los investigadores confirmaron que los actores de amenazas comenzaron a aprovechar la falla al menos desde el 27 de marzo para extraer IDs de sesión de administración autenticada, lo que podría permitir una toma completa de los dispositivos NetScaler.
"La explotación en la naturaleza ha comenzado, con evidencia de nuestra red de honeypots que muestra explotación desde direcciones IP de actores de amenazas conocidos a partir del 27 de marzo", informa watchTowr.
El análisis de watchTowr indica que CVE-2026-3055 cubre en realidad al menos dos fallos distintos de sobrelectura de memoria, no uno. El primero afecta al endpoint '/saml/login' que maneja la autenticación SAML, mientras que el segundo afecta al endpoint '/wsfed/passive' utilizado para la autenticación pasiva WS-Federation.
Los investigadores demostraron que la falla de seguridad puede ser aprovechada para obtener "información sensible, incluyendo IDs de sesión administrativa autenticada".
Los investigadores califican la divulgación incompleta del problema de seguridad en el boletín por parte de Citrix como "deshonesta". También compartieron un script en Python para ayudar a los defensores a identificar hosts vulnerables en sus entornos.
Al momento de la publicación, el boletín de Citrix no menciona que CVE-2026-3055 esté siendo explotado. BleepingComputer contactó a la empresa para obtener comentarios sobre la actividad reportada de actores de amenazas dirigida a dispositivos sin parche, pero no recibió respuesta.
Hasta el 28 de marzo, The ShadowServer Foundation ve 29,000 instancias de NetScaler y 2,250 de Gateway expuestas en línea, aunque no está claro qué porcentaje de ellas son vulnerables a CVE-2026-3055.