Una vulnerabilidad crítica en Nginx UI con soporte para el Protocolo de Contexto de Modelo (MCP) está siendo explotada activamente para tomar el control completo del servidor sin autenticación.
La falla, registrada como CVE-2026-33032, se debe a que nginx-ui deja el endpoint '/mcp_message' sin protección, permitiendo a atacantes remotos invocar acciones privilegiadas de MCP sin credenciales. Estas acciones incluyen escribir y recargar archivos de configuración de Nginx, lo que permite modificar el comportamiento del servidor y tomar el control del mismo con una sola solicitud no autenticada.
"[...] cualquier atacante de red puede invocar todas las herramientas MCP sin autenticación, incluyendo reiniciar nginx, crear/modificar/eliminar archivos de configuración de nginx y activar recargas automáticas de configuración, logrando una toma completa del servicio nginx", describe la descripción de la falla en la Base de Datos Nacional de Vulnerabilidades (NVD).
NGINX lanzó una corrección para la falla en la versión 2.3.4 el 15 de marzo, un día después de que investigadores de la empresa de seguridad de flujos de trabajo de IA Pluto Security AI la reportaran. Sin embargo, el identificador de la vulnerabilidad, junto con detalles técnicos y un exploit de prueba de concepto (PoC), surgió a finales de mes. En el informe CVE Landscape de esta semana, la empresa de inteligencia de amenazas Recorded Future señala que CVE-2026-33032 está bajo explotación activa.
Nginx UI es una interfaz de gestión web para el servidor web Nginx. La biblioteca es muy popular, con más de 11.000 estrellas en GitHub y 430.000 descargas de Docker. Según escaneos de internet realizados por Pluto Security con el motor Shodan, actualmente hay 2.600 instancias expuestas públicamente potencialmente vulnerables a ataques, la mayoría en China, Estados Unidos, Indonesia, Alemania y Hong Kong.
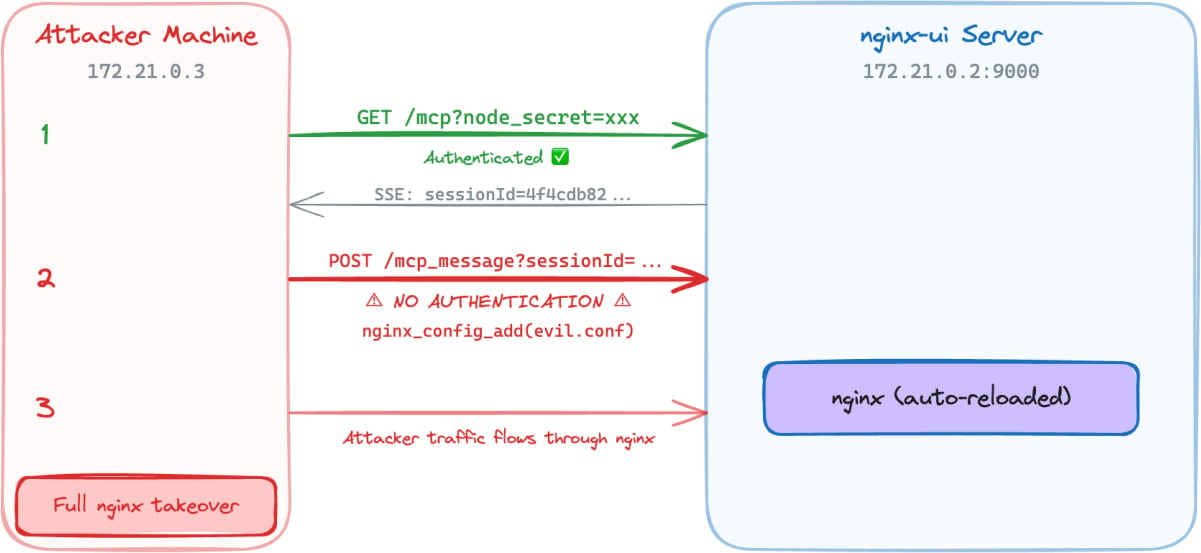
En un informe de hoy, Yotam Perkal de Pluto Security dice que la explotación solo requiere acceso a la red y se logra estableciendo una conexión SSE, abriendo una sesión MCP y luego usando el 'sessionID' devuelto para enviar solicitudes al endpoint '/mcp_message'. Desde allí, los atacantes pueden invocar herramientas MCP sin autenticación y realizar las siguientes acciones:
- Conectarse a la instancia objetivo de nginx-ui
- Enviar solicitudes sin encabezados de autenticación
- Obtener acceso a las 12 herramientas MCP (7 destructivas)
- Leer archivos de configuración de nginx y exfiltrarlos
- Inyectar un nuevo bloque de servidor nginx con configuración maliciosa
- Activar recarga automática de nginx
La demostración de Pluto Security muestra que un atacante puede usar el endpoint de mensajes MCP no autenticado para ejecutar acciones privilegiadas de gestión de nginx, realizar inyección de configuración y, en última instancia, tomar el control del servidor nginx, todo sin autenticación. Dado el estado de explotación activa y la disponibilidad de PoCs públicos, se recomienda a los administradores de sistemas aplicar las actualizaciones de seguridad disponibles lo antes posible. La última versión segura de nginx-ui es la 2.3.6, lanzada la semana pasada.