Una vulnerabilidad de severidad máxima en SAP Commerce Cloud, que fue parcheada hace tres días, ya está siendo explotada en ataques, según informó la empresa de inteligencia de amenazas Defused.
Commerce Cloud, anteriormente conocido como SAP Hybris, es una plataforma de comercio electrónico basada en la nube utilizada por tiendas en línea de marcas globales de alto perfil y grandes minoristas.
El fallo, registrado como CVE-2026-58231, se origina en una debilidad de autorización inadecuada en la extensión Data Hub Adapter del núcleo de Commerce Cloud. Atacantes sin privilegios pueden explotarlo en ataques de baja complejidad para ejecutar código arbitrario. Según SAP, "Commerce Cloud permite a un atacante no autenticado abusar de un cliente de autenticación predeterminado y enviar entradas especialmente diseñadas a ciertas funciones que carecen de validación suficiente". La explotación exitosa podría habilitar la ejecución de código arbitrario y comprometer componentes internos, afectando la confidencialidad, integridad y disponibilidad del sistema.
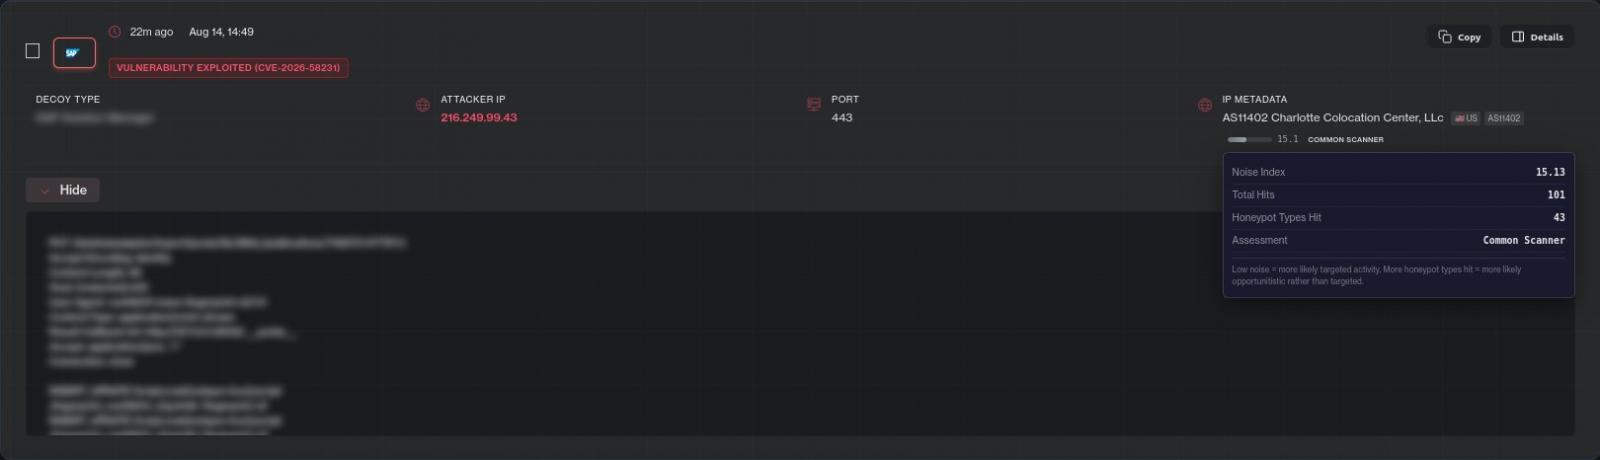
Aunque SAP aún no ha marcado este fallo como explotado activamente en su aviso de seguridad emitido el martes, investigadores de Defused confirmaron hoy que CVE-2026-58231 ya está siendo objeto de ataques en el entorno real. "Los primeros intentos de explotación contra CVE-2026-58231 (RCE no autenticado en SAP Commerce Cloud, CVSS 10.0) están llegando a nuestros honeypots, 3 días después del día de parcheo", advirtió Defused en un tuit. "Esta vulnerabilidad no tiene PoC público y no se sabía que fuera explotada".
Un portavoz de SAP confirmó a BleepingComputer que la empresa está al tanto e investigando el asunto. "Se ha publicado una nota de seguridad https://me.sap.com/notes/3771065 disponible para clientes y socios de SAP, lanzada en el Día de Parcheo de agosto. Recomendamos a los clientes y socios que apliquen el parche de inmediato".
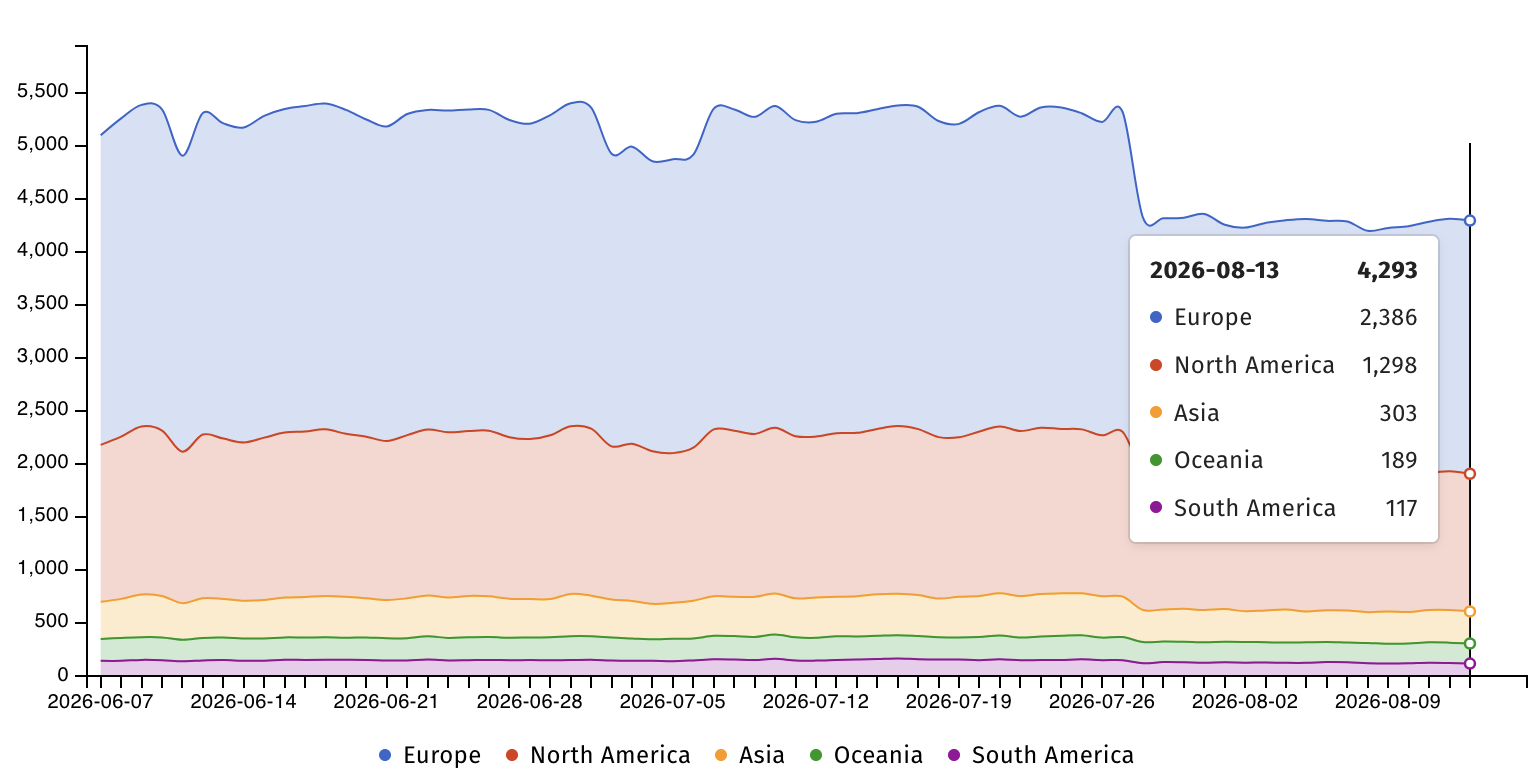
El grupo de vigilancia Shadowserver rastrea más de 4,200 direcciones IP con huella de SAP Commerce Cloud, la mayoría en Europa y América del Norte. Sin embargo, no hay información sobre cuántas son honeypots o ya están protegidas contra CVE-2026-58231.
Recientemente, SAP corrigió 16 vulnerabilidades en su paquete de seguridad de junio de 2026 y 30 más en junio y mayo, incluyendo tres fallos críticos (CVE-2026-44761, CVE-2026-22732 y CVE-2026-34263) que afectan a la plataforma Commerce Cloud. En abril, las empresas de ciberseguridad Aikido y Socket informaron que atacantes comprometieron varios paquetes npm oficiales de SAP en un ataque a la cadena de suministro.
Desde noviembre de 2021, la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha agregado 14 vulnerabilidades de SAP a su catálogo de vulnerabilidades explotadas conocidas, incluyendo tres que fueron usadas en ataques de ransomware.
SAP es una corporación multinacional de software alemana que sirve a 99 de las 100 mayores empresas del mundo y reportó ingresos totales superiores a 36 mil millones de euros en el año fiscal 2025.