Hackers están atacando sitios WordPress que ejecutan versiones vulnerables del plugin WP Maps Pro, permitiendo la creación de cuentas de administrador fraudulentas sin necesidad de autenticación.
La vulnerabilidad, identificada como CVE-2026-8732, tiene una calificación de severidad crítica y afecta a WP Maps Pro versiones 6.1.0 y anteriores. Fue descubierta y reportada por el investigador de seguridad David Brown.
WP Maps Pro es un plugin premium de WordPress para crear mapas interactivos y localizadores de tiendas personalizables. Soporta múltiples proveedores de mapas, como Google Maps y OpenStreetMap. Es utilizado por negocios, sitios inmobiliarios, de viajes, directorios y organizaciones que necesitan mostrar múltiples ubicaciones en un mapa, y cuenta con más de 15.800 ventas en Envato Market.
La vulnerabilidad CVE-2026-8732 se debe a una función de 'acceso temporal' en el plugin, diseñada para permitir que el personal de soporte del proveedor acceda a los sitios de los clientes para solucionar problemas. Brown descubrió que el endpoint AJAX utilizado para esta función era accesible para usuarios no autenticados y dependía únicamente de una comprobación nonce expuesta públicamente en JavaScript del frontend, lo que hacía que la protección fuera ineficaz.
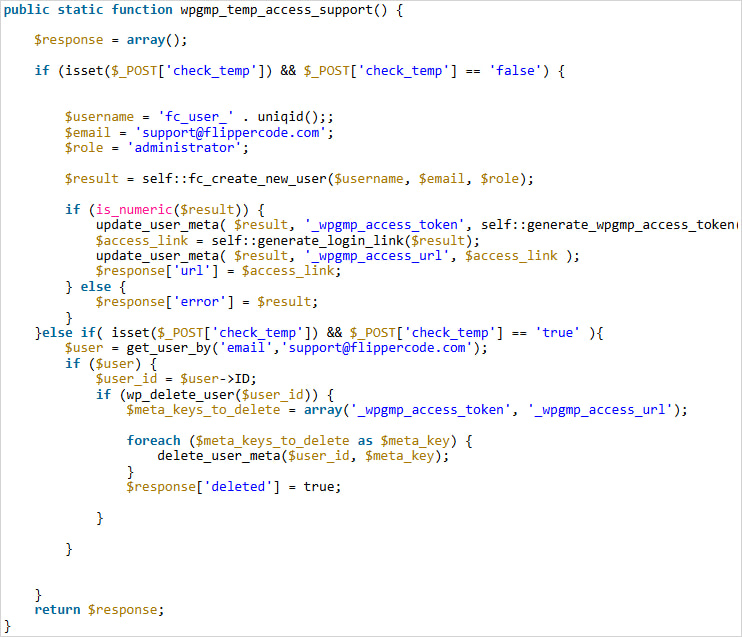
Esto permite enviar una solicitud especialmente diseñada que activa código para crear un nuevo usuario de WordPress, asignarle el rol de administrador, generar una URL de inicio de sesión sin contraseña y enviarla a un sistema remoto. Una vez que el atacante visita esta URL, se autentica automáticamente en la cuenta de administrador recién creada, sin necesidad de contraseña ni ninguna otra verificación.
Investigadores de la empresa de seguridad WordPress Defiant observaron que los actores de amenazas están intentando explotar la vulnerabilidad y bloquearon más de 3.600 intentos en las últimas 24 horas.
Cuando la solicitud se realiza con un parámetro check_temp establecido en false, la función crea un nuevo usuario de WordPress mediante wp_insert_user() con el rol de administrador hardcodeado, un nombre de usuario generado aleatoriamente y la dirección de correo electrónico hardcodeada support@flippercode.com. Luego genera una 'URL de inicio de sesión mágica' usando generate_login_link(), la almacena como metadato del usuario y la devuelve en el cuerpo de la respuesta.
Tener acceso de nivel de administrador en el sitio significa que los atacantes pueden inyectar puertas traseras persistentes, modificar contenido, acceder a datos privados, desplegar webshells, instalar plugins maliciosos y tomar el control del sitio web.
Brown reportó la falla a Wordfence el 24 de marzo, y el proveedor fue notificado el 16 de mayo después de validar el exploit. El 20 de mayo se lanzó WP Maps Pro 6.1.1 con una corrección para CVE-2026-8732. Se recomienda a los administradores de sitios web actualizar sus plugins lo antes posible, ya que ya se ha observado actividad maliciosa.