Una vulnerabilidad sin parche en los routers residenciales Calix GS7 XGS (modelo GS5239XG), empleados por múltiples proveedores de banda ancha en Estados Unidos, permite a atacantes remotos no autenticados crear reglas de redirección de puertos que exponen dispositivos de la red local a Internet pública. El fallo, identificado como CVE-2026-75501, se describe como un problema de autenticación ausente que afecta a dispositivos con firmware EXOS/6.6.47.
El investigador de seguridad Brian Khan Quintana descubrió la vulnerabilidad y, tras intentar notificar al proveedor el 7 de junio sin éxito, reportó el problema al Centro de Coordinación CERT de la Universidad Carnegie Mellon. Después de múltiples intentos de contactar al proveedor sin obtener respuesta, CERT/CC coordinó una divulgación pública, y Quintana publicó los detalles técnicos.
Calix es un proveedor significativo en el mercado de banda ancha de EE.UU., trabajando con grandes entidades como Cox Communications, Brightspeed, ALLO, CityFibre y Conexon. El modelo afectado, GS5239XG, también se comercializa como GigaSpire 7u10txg y es un dispositivo gateway premium que combina capacidades Wi-Fi 7 con un terminal de fibra XGS-PON integrado.
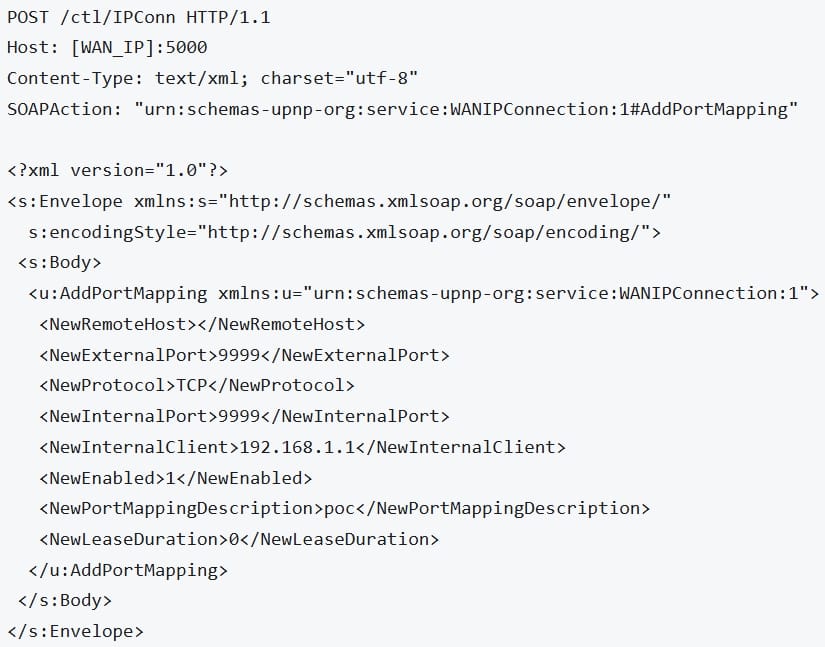
"En las versiones de firmware afectadas, el router vincula su servicio SOAP UPnP WANIPConnection a la interfaz WAN pública en el puerto TCP 5000", advierte CERT/CC. Esto permite a un atacante en la web pública enviar solicitudes SOAP sin autenticación para añadir, eliminar o enumerar asignaciones de puertos, o consultar la dirección IP externa.
De esta manera, los hackers pueden eludir la traducción de direcciones de red (NAT) del router y las protecciones del firewall, exponiendo cámaras internas, dispositivos de almacenamiento en red (NAS), interfaces administrativas y aparatos IoT.
"Una solicitud no autenticada desde cualquier parte del mundo es suficiente para abrir un agujero permanente a través del firewall del router hacia cualquier dispositivo dentro de la casa. Sin contraseña. Sin aviso. Nada en pantalla. La regla sobrevive a un reinicio", afirma Quintana.
- Crear reglas arbitrarias de redirección de puertos
- Eliminar asignaciones existentes
- Enumerar las asignaciones actuales del router
- Obtener la dirección IP pública
Quintana probó el hallazgo enviando solicitudes desde fuera de su red doméstica para crear una asignación de puertos que expusiera una dirección interna. Una asignación configurada sin expiración permaneció activa incluso después de reiniciar el router. Esto significa prácticamente que cualquier persona en Internet puede instruir a los routers Calix vulnerables para que reenvíen tráfico desde un puerto público hacia un dispositivo elegido en la red doméstica.
Dado que no existe solución para CVE-2026-75501, Quintana recomienda a los usuarios del dispositivo vulnerable desactivar UPnP a través de la interfaz administrativa (Avanzado → Seguridad → UPnP). El investigador señala que esta solución alternativa desactiva la apertura automática de puertos, de la que dependen algunos juegos, pero siempre es posible abrir puertos específicos manualmente. CERT/CC también indica que la configuración podría estar bloqueada en algunos casos, y los usuarios que no puedan cambiarla deben contactar a su ISP para solicitar la desactivación.
BleepingComputer contactó a Calix para obtener comentarios sobre el fallo, los modelos afectados y la posibilidad de un parche, pero no recibió respuesta al momento de la publicación.