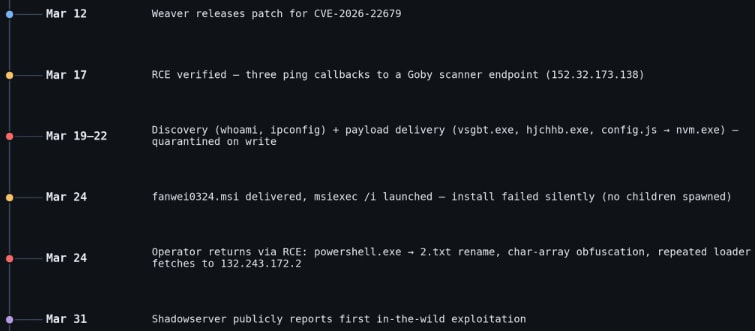
Desde mediados de marzo, actores de amenazas han estado explotando una vulnerabilidad crítica (CVE-2026-22679) en el software de automatización de oficinas Weaver E-cology para ejecutar comandos de reconocimiento. Los ataques comenzaron cinco días después de que el proveedor publicara una actualización de seguridad para corregir el problema, y dos semanas antes de divulgarlo públicamente.
Investigadores de la empresa de inteligencia de amenazas Vega documentaron la actividad maliciosa y señalaron que los ataques duraron aproximadamente una semana, con varias fases distintas. Weaver E-cology es una plataforma empresarial de automatización de oficinas (OA) y colaboración utilizada para flujos de trabajo, gestión documental, recursos humanos y procesos internos de negocio. El producto es usado principalmente por organizaciones chinas.
CVE-2026-22679 es una falla crítica de ejecución remota de código sin autenticación que afecta a E-cology 10.0, en versiones anteriores al 12 de marzo. La vulnerabilidad es causada por un endpoint de depuración expuesto que permite que parámetros proporcionados por el usuario lleguen a la funcionalidad de llamada a procedimiento remoto (RPC) del backend sin autenticación ni validación de entrada. Esto permite a los atacantes pasar valores manipulados que se ejecutan como comandos del sistema en el servidor, convirtiendo efectivamente el endpoint en una interfaz de ejecución remota de comandos.
Fases del ataque
Según Vega, los atacantes primero verificaron las capacidades de ejecución remota de código (RCE) activando comandos ping desde el proceso Java hacia un callback vinculado a Goby, y luego procedieron a múltiples descargas de payloads basados en PowerShell. Sin embargo, todas estas fueron bloqueadas por las defensas del endpoint.
A continuación, intentaron desplegar un instalador MSI específico del objetivo (fanwei0324.msi), pero no se ejecutó correctamente y no se observó actividad de seguimiento. Tras esos intentos fallidos, los atacantes volvieron al endpoint RCE, utilizando PowerShell ofuscado y sin archivos para obtener repetidamente scripts remotos.
A lo largo de todas las fases del ataque, los actores de amenazas ejecutaron comandos de reconocimiento, como whoami, ipconfig y tasklist. Vega explica que, aunque los atacantes tuvieron la oportunidad de RCE explotando CVE-2026-22679, nunca establecieron una sesión persistente en el host objetivo.
Recomendaciones
Se recomienda a los usuarios de Weaver E-cology 10.0 que apliquen las actualizaciones de seguridad disponibles a través del sitio del proveedor lo antes posible. "Cada proceso de ataque que observamos tiene como padre a java.exe (la máquina virtual Java de Tomcat de Weaver), sin autenticación previa", explicó Vega, añadiendo que "la corrección del proveedor (build 20260312) elimina por completo el endpoint de depuración". No se enumeran mitigaciones alternativas o soluciones en el boletín oficial, por lo que la actualización es la única recomendación.