Un investigador de ciberseguridad ha publicado pruebas de concepto (PoC) para dos vulnerabilidades de Microsoft Windows sin parche, denominadas YellowKey y GreenPlasma, que constituyen una evasión de BitLocker y una vulnerabilidad de escalada de privilegios, respectivamente. El investigador, que opera bajo los alias Chaotic Eclipse o Nightmare Eclipse, describe el bypass de BitLocker como una puerta trasera, ya que el componente vulnerable solo está presente en el Entorno de Recuperación de Windows (WinRE), utilizado para reparar problemas de arranque.
Estas divulgaciones siguen a las anteriores de BlueHammer (CVE-2026-33825) y RedSun, ambas vulnerabilidades de escalada de privilegios locales (LPE) que comenzaron a ser explotadas activamente poco después de su publicación. El investigador afirmó que la decisión de divulgar públicamente YellowKey y GreenPlasma, junto con instrucciones para explotarlas, se debe a su insatisfacción con la gestión de informes de errores por parte de Microsoft.
El bypass de BitLocker YellowKey
YellowKey afecta a Windows 11 y Windows Server 2022/2025. Consiste en colocar archivos FsTx especialmente diseñados en una unidad USB o partición EFI, reiniciar en WinRE y activar un shell manteniendo presionada la tecla CTRL. El shell obtenido tiene acceso sin restricciones al volumen protegido por BitLocker. El experto en seguridad Kevin Beaumont confirmó la validez del exploit y recomendó usar un PIN de BitLocker y una contraseña de BIOS como mitigación.
Chaotic Eclipse afirmó que la causa raíz aún no es conocida y que la vulnerabilidad es explotable incluso en entornos con TPM y PIN, aunque el exploit para esa versión no se ha publicado. Will Dormann, analista principal de vulnerabilidades en Tharros Labs, confirmó que YellowKey funciona con archivos FsTx en una unidad USB, pero no pudo reproducirlo usando la partición EFI. Explicó que YellowKey explota las transacciones NTFS en combinación con la imagen de recuperación de Windows, eliminando el archivo winpeshl.ini y mostrando un CMD.EXE en lugar del entorno de recuperación.
Las configuraciones de BitLocker solo con TPM desbloquean automáticamente los discos cifrados sin interacción del usuario. YellowKey aprovecha esta función de desbloqueo automático, por lo que el exploit actual no funciona en entornos con TPM+PIN. Cabe señalar que la prueba debe realizarse en el dispositivo original donde el TPM almacena las claves de cifrado, por lo que YellowKey no funciona con discos robados, pero permite acceder a discos protegidos solo con TPM sin necesidad de credenciales.
El exploit GreenPlasma
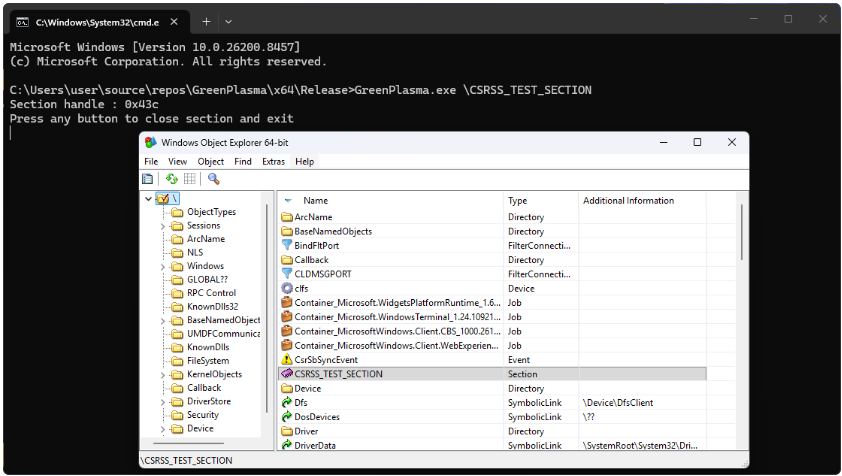
GreenPlasma es un problema de escalada de privilegios que podría explotarse para obtener un shell con permisos SYSTEM. Chaotic Eclipse lo describe como una vulnerabilidad de elevación de privilegios mediante creación arbitraria de secciones en CTFMON de Windows. Un usuario sin privilegios puede crear objetos de sección de memoria dentro de directorios escribibles por SYSTEM, lo que podría permitir la manipulación de servicios o controladores privilegiados. El PoC filtrado está incompleto y carece del componente necesario para lograr un shell SYSTEM completo, pero el investigador afirma que puede convertirse en una escalada completa con suficiente inteligencia.
El investigador añadió que la sección creada puede influir en la manipulación de datos y varios servicios, incluidos controladores en modo kernel, para que confíen en rutas que los usuarios estándar no pueden acceder. Chaotic Eclipse ha insinuado una gran sorpresa para Microsoft en el próximo Patch Tuesday y criticó a la compañía por parchear silenciosamente RedSun sin asignarle un identificador.
BleepingComputer contactó a Microsoft para obtener comentarios sobre las últimas filtraciones de exploits. Un portavoz declaró que la compañía está comprometida a investigar los problemas de seguridad reportados y actualizar los dispositivos afectados para proteger a los clientes lo antes posible, apoyando la divulgación coordinada de vulnerabilidades.