La brecha de seguridad en Zara, reportada por el servicio de notificación Have I Been Pwned, afectó a más de 197.000 personas. Los ciberdelincuentes accedieron a las bases de datos del minorista textil español, robando información como direcciones de correo electrónico, ubicaciones geográficas, detalles de compras y tickets de soporte.
Zara, con más de 1.500 tiendas propias y franquicias en todo el mundo, es la marca insignia del grupo Inditex, que también posee Bershka, Zara Home, Oysho, Pull&Bear, Massimo Dutti, Stradivarius y Uterqüe. Inditex ya había informado el mes pasado que las bases de datos comprometidas estaban alojadas por un antiguo proveedor tecnológico y contenían información sobre relaciones comerciales con clientes en distintos mercados.
Inditex ha aplicado inmediatamente sus protocolos de seguridad y ha comenzado a notificar a las autoridades pertinentes de este acceso no autorizado, que se origina en un incidente de seguridad que afectó a un antiguo proveedor tecnológico y ha impactado a varias empresas que operan internacionalmente.
La empresa aclaró que los atacantes no obtuvieron nombres, números de teléfono, direcciones, credenciales ni datos de pago de los clientes afectados. Además, aseguró que sus operaciones y sistemas no se vieron comprometidos, pero aún no ha atribuido el ataque a un actor específico ni ha revelado el nombre del proveedor hackeado.
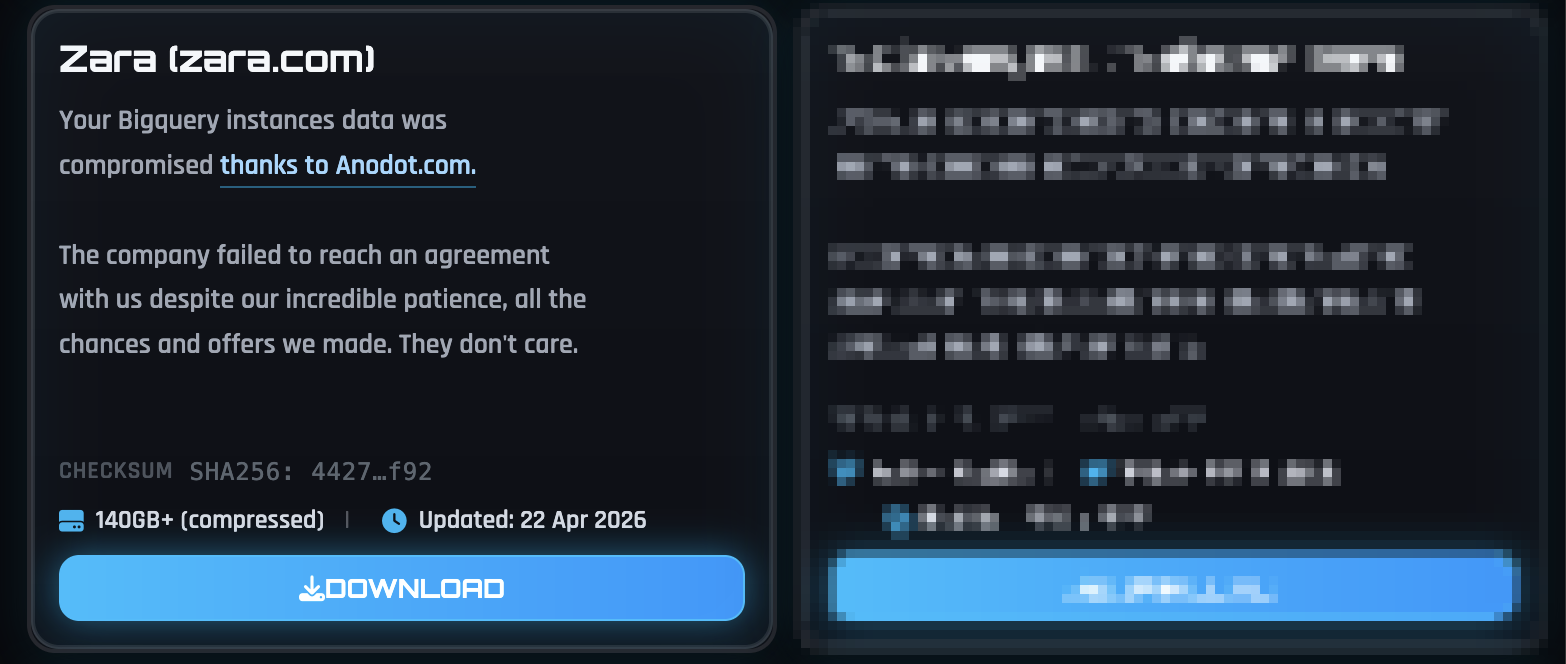
El grupo de extorsión ShinyHunters se adjudicó la responsabilidad de la brecha y filtró un archivo de 140 GB que supuestamente contiene documentos robados de instancias de BigQuery mediante tokens de autenticación de Anodot comprometidos. Have I Been Pwned analizó los datos y confirmó que la filtración expuso 197.400 direcciones de correo electrónico únicas, junto con SKU de productos, IDs de pedidos y el mercado de origen de los tickets de soporte.
ShinyHunters ha estado vinculado a una campaña generalizada de vishing dirigida a cuentas de Microsoft Entra, Okta y Google SSO de empleados y agentes de subcontratación de procesos empresariales (BPO) para robar datos de aplicaciones SaaS conectadas. Entre otras brechas recientes atribuidas al grupo se incluyen Google, Cisco, PornHub, Match Group, Vimeo, Rockstar Games, ADT, la Comisión Europea, McGraw Hill, Medtronic, Carnival, 7-Eleven y Udemy.